
Der Inhalt dieser Webseite ist auch in weiteren Sprachen verfügbar:
English | Französisch | Spanisch | Italienisch | Vereinfachtes Chinesisch | Traditionelles Chinesisch | Japanisch
Wir verpflichten uns zur Einhaltung
der CRA-Vorschriften
Seit über 35 Jahren entwickelt Moxa Lösungen für die weltweit anspruchsvollsten und geschäftskritischsten Industrieumgebungen. Lange vor dem Cyber Resilience Act (CRA) haben wir uns bereits der Cybersicherheit verschrieben und gehören seitdem zu den ersten führenden Anbietern, die die IEC 62443-4-1-Zertifizierung erhielten - den Standard für industrielle Cybersicherheit.
Unser Fokus auf sichere, zuverlässige und resiliente Produkte war schon immer Teil unseres Designs und wurde nicht erst durch eine neue Gesetzgebung getrieben.
Mit der kürzlich erlangten doppelten Zertifizierung nach IEC 62443-4-1 Maturity Level 3 (ML3), anerkannt sowohl von der IECEE als auch von ISCI/ISASecure, unterstreicht Moxa einmal mehr sein Engagement für Integrität in der Entwicklung, Kontinuität der Lieferkette und die Sicherung Ihres Zugangs zum Weltmarkt.Weitere Informationen finden Sie in unserer Pressemitteilung.

Systematische Sicherheit
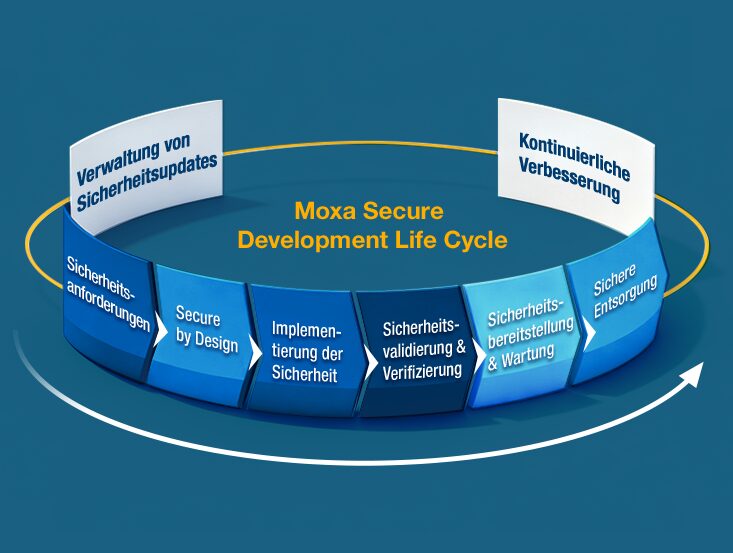
Unser nach IEC 62443-4-1 zertifizierter Secure Development Lifecycle (SDL) ist mit den CRA Anforderungen abgestimmt.

Verifiziertes Vertrauen
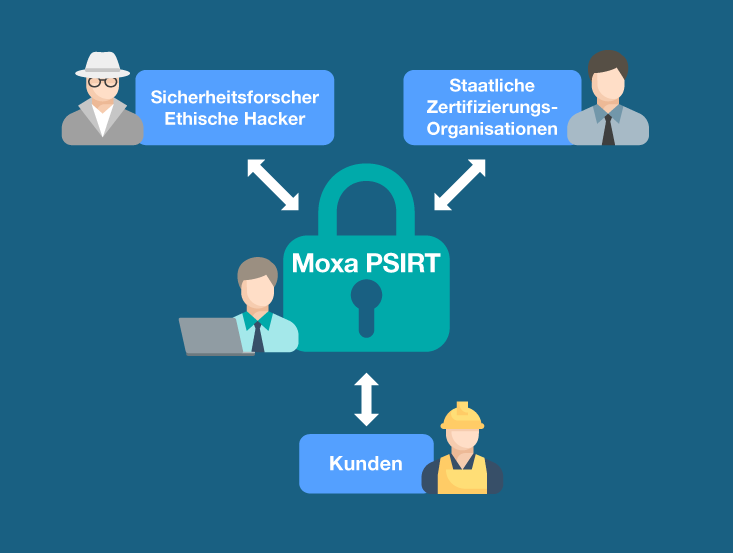
Wir stellen unseren Kunden erforderliche Sicherheitsupdates und ein wirksames Schwachstellenmanagement bereit. Unser PSIRT verfügt über langjährige Erfahrung bei der Veröffentlichung von CVEs und verfolgt einen disziplinierten Ansatz bei der Reaktion auf Schwachstellen.

Zukunftssichere Lösungen
Wir betreiben ein proaktive Ausrichtung an regulatorischen Vorgaben und sich weiterentwickelnden EU Normen.
Unser strategisches Verständnis
des Cyber Resilience Act
Der durch die Verordnung (EU) 2024/2847 definierte Cyber Resilience Act (CRA) ist ein Meilenstein der EU-Gesetzgebung. Er definiert übergreifende Cybersicherheitsanforderungen für Produkte mit digitalen Elementen (PmDE), die auf dem EU-Markt bereitgestellt werden.
CRA in Kurzfassung
Der CRA etabliert klare, übergreifende Cybersicherheitsanforderungen für Produkte mit digitalen Elementen (PmDE) über deren gesamten Lebenszyklus. Hersteller müssen diese Sicherheitsanforderungen erfüllen, um die begehrte CE-Kennzeichnung zu erhalten—ohne sie dürfen Produkte nicht auf dem EU-Markt in Verkehr gebracht werden.
Kurz gesagt, die Hauptziele des CRA sind:
- Stärkung der Widerstandsfähigkeit des europäischen digitalen Marktes;
- Erhöhung der Transparenz der Cybersicherheit für Nutzer;
- Gewährleistung von weniger Schwachstellen in digitalen Produkte (PmDE).
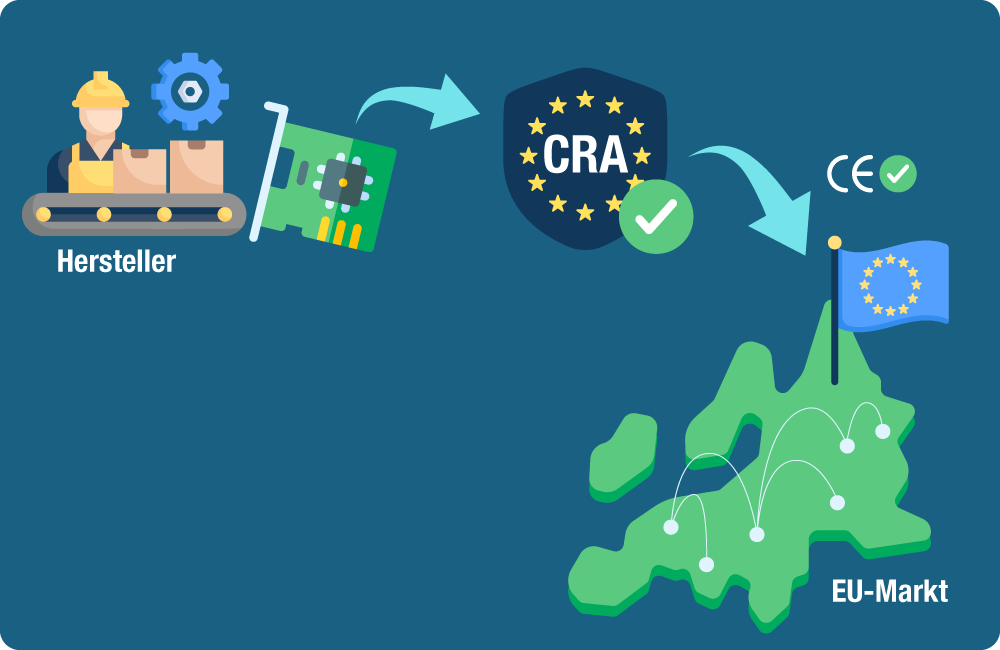
Der Geltungsbereich des CRA
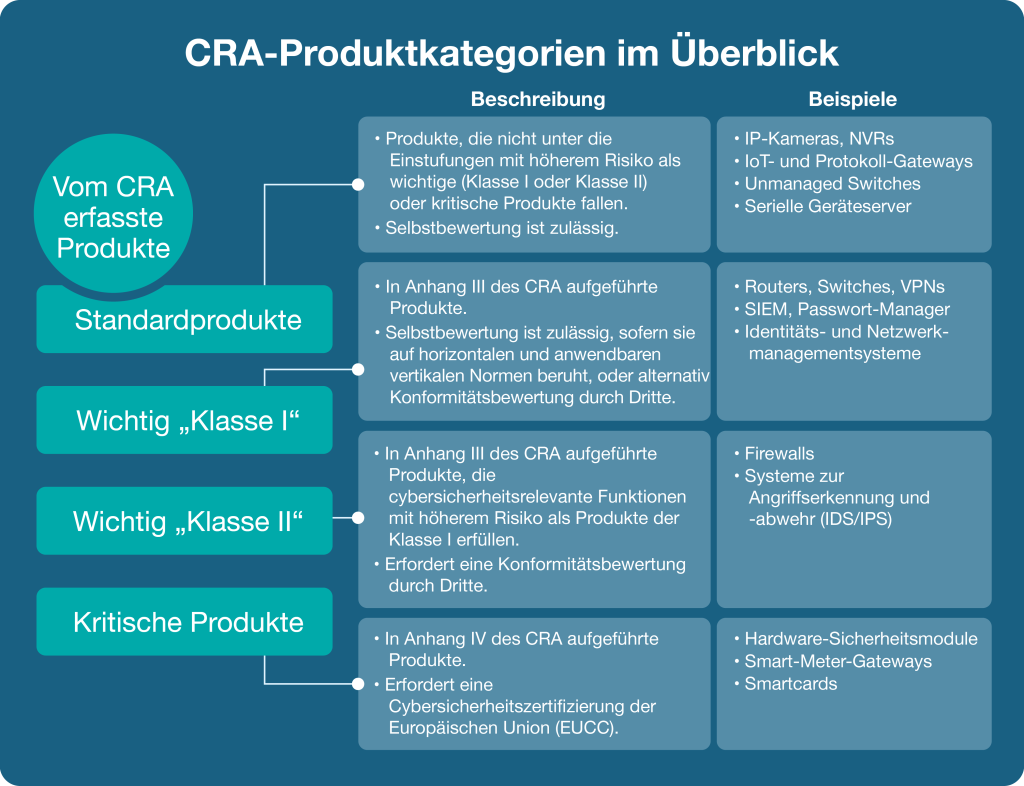
Der CRA gilt für alle „Produkte mit digitalen Elementen“ (PwDE), d. h. Software- oder Hardwareprodukte und deren Datenfernverarbeitungslösungen, einschließlich separat in Verkehr gebrachter Software- oder Hardwarekomponenten. (Quelle: Artikel 3 Nummer 1 CRA)
Ausnahmen gelten für hochspezialisierte Sektoren mit etablierten, gleichwertigen Cybersicherheitsrahmen, etwa Medizinprodukte (Verordnung (EU) 2017/745 und Verordnung (EU) 2017/746), die Sicherheit der Zivilluftfahrt (Verordnung (EU) 2018/1139), Kraftfahrzeuge (Verordnung (EU) 2019/2144) und Schiffsausrüstung (Richtlinie 2014/90/EU). (Quelle: Artikel 2 CRA)
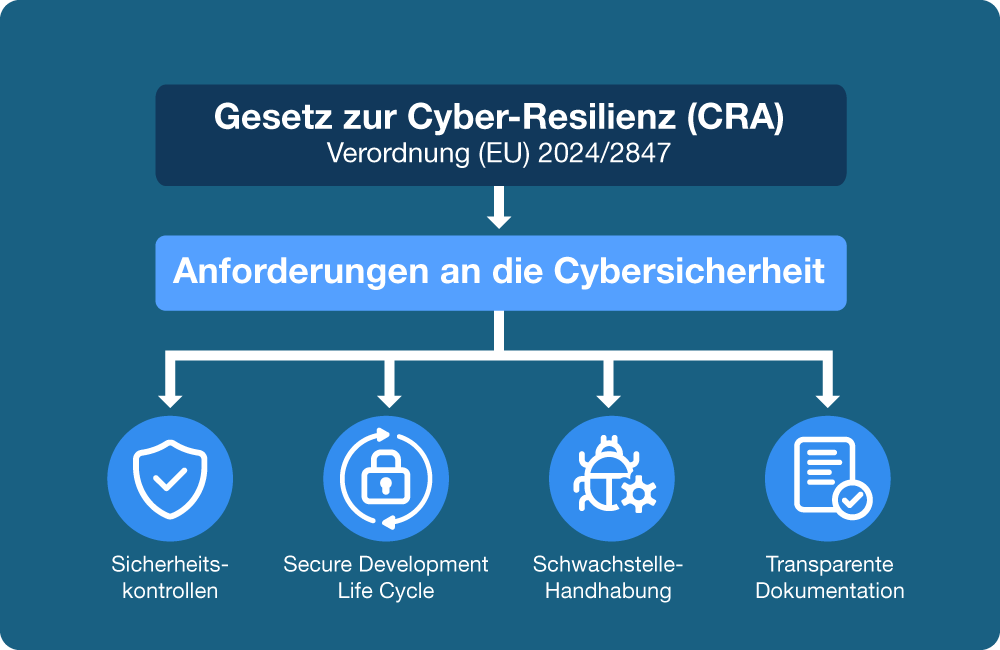
Die CRA-Anforderungen im Detail
Der CRA legt für Hersteller mehrere grundlegende Cybersicherheitsanforderungen fest:
․ Umsetzung von Cybersicherheitsmaßnahmen in allen Phasen von Design, Entwicklung, Auslieferung und Wartung.
․ Durchführung von Sicherheitsrisikobewertungen bereits beim Produktdesign, um den Grundsatz „Secure by Design“ durchzusetzen.
․ Einführung eines Schwachstellenmanagementprozesses, der die CRA-Anforderungen erfüllt.
․ Bereitstellung von Sicherheitsupdates und Behebung von Problemen nach der Auslieferung, um die Sicherheit bis zum Ende des Produktsupports (End of Service) zu gewährleisten.
․ Bereitstellung von Anleitungen und Dokumentation für die sichere Nutzung.
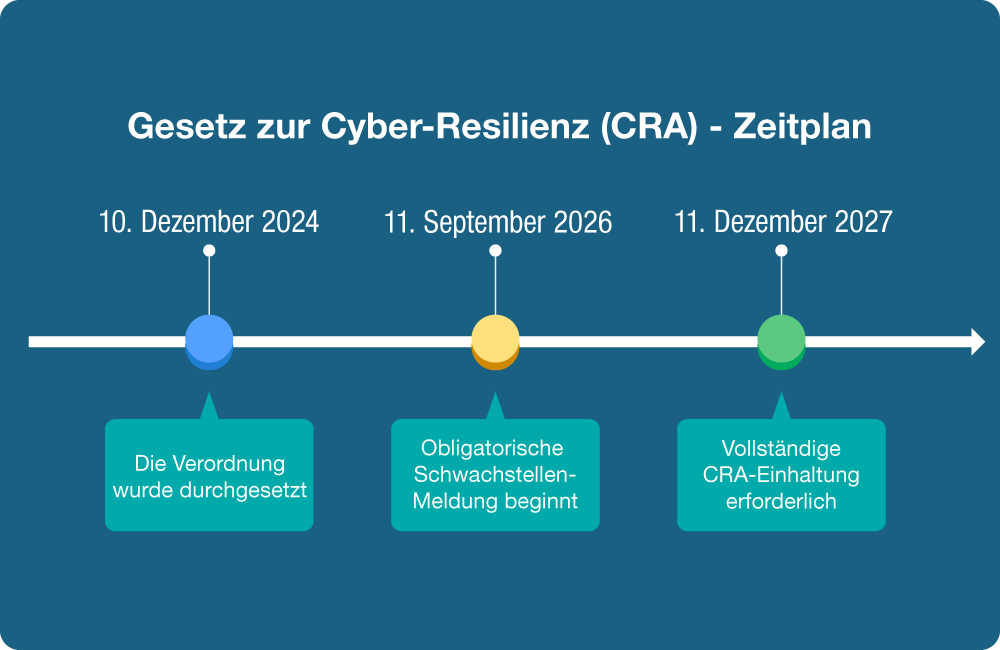
CRA: Zeitplan und Fristen
Die CRA wird schrittweise umgesetzt, um Herstellern Zeit zur Anpassung zu geben. Seit dem 10. Dezember 2024 ist die Verordnung in Kraft und befindet sich seither in einer mehrjährigen Übergangsphase. Ein wichtiger Zwischentermin ist der 11. September 2026, Ab diesem Datum ist die Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Sicherheitsvorfälle verpflichtend*. der 11. Dezember 2027. Bis dahin müssen alle betroffenen Produkte (PmDE), die auf dem EU-Markt in Verkehr gebracht werden, alle Anforderungen der CRA erfüllen. (Quelle: offizielle CRA-Website)
*Lesen Sie in unserer Pressemitteilung, wie Moxa auf die CRA-Meldepflicht vorbereitet ist.
Unsere OT-Expertise und Secure-by-Design-Praktiken als Fundament des CRA
Unsere solide Grundlage basiert auf mehreren Säulen, die darauf ausgelegt sind, die wesentlichen Sicherheitsanforderungen der CRA zu erfüllen, wobei wir auf unsere bestehende Expertise zurückgreifen, einschließlich des IEC 62443-Rahmenwerks.
Internationale Standards als Basis
Wir sind uns bewusst, dass die Einhaltung regulatorischer Bestimmungen am besten durch die Anwendung anerkannter internationaler Rahmenwerke erreicht wird. Unsere Strategie stützt sich auf die grundlegenden Anforderungen des CRA und harmonisierte europäische Standards.
- IEC 62443-Ausrichtung: Unser sicherer Entwicklungsprozess und unsere funktionalen Spezifikationen entsprechen IEC 62443-4-1 ML3 und IEC 62443-4-2 – nach dem Prinzip, durch zweckgerichtete Sicherheitsfunktionen ein ausgereiftes Sicherheitsniveau zu schaffen.
- Harmonisierte Normen: Wir stimmen uns aktiv mit europäischen Organisationen (CEN/CENELEC/ETSI) ab, um horizontale Standards für allgemeine Cyber-Resilienz und vertikale Standards für spezifische Produkte zu verabschieden.
Einführung eines sicheren Lebenszyklus-Managements
Wir verfolgen einen prozessunabhängigen, risikobasierten Ansatz, um „Secure by Design“ über den gesamten Produktlebenszyklus hinweg sicherzustellen.
- Kontinuierliche Bewertung: Produkte durchlaufen in den Phasen Planung, Design, Produktion und Wartung dokumentierte Cybersicherheits-Risikobewertungen.
- Sicherheit in der Lieferkette: Bei der Integration von Drittanbieter- und Open-Source-Komponenten wenden wir strenge Sorgfaltspflichten an, um Kompromittierungen zu verhindern. Um der mangelnden Transparenz in der Software-Lieferkette zu begegnen, setzen wir auf etablierte SBOM- und Software-Governance-Praktiken.
- Nachhaltiger Support: Wir stellen sichere Update-Mechanismen bereit und liefern Sicherheitsupdates ohne Verzögerung innerhalb des definierten Supportzeitraums.
Schnelle Reaktion auf Schwachstellen
Um den Anforderungen der CRA an die schnelle Meldung von Sicherheitsvorfällen gerecht zu werden, haben wir ein eigenes Product Security Incident Response Team (PSIRT) eingerichtet, das die langfristigen Gegebenheiten von industriellem Equipment berücksichtigt.
- Globale Frameworks: Wir arbeiten nach den Normen ISO 29147 (Offenlegung) und ISO 30111 (Handhabung), die auch vom CRA übernommen wurden.
- Koordinierte Reaktion: Wir nutzen das FIRST Service Rahmenwerk, um gemeldete Schwachstellen zuverlässig zu bearbeiten und Sicherheitshinweise zu veröffentlichen.
- Langfristiger Fokus: Unsere Prozesse unterstützen industrielles Equipment, das über Jahrzehnte hinweg sicher betrieben werden soll.
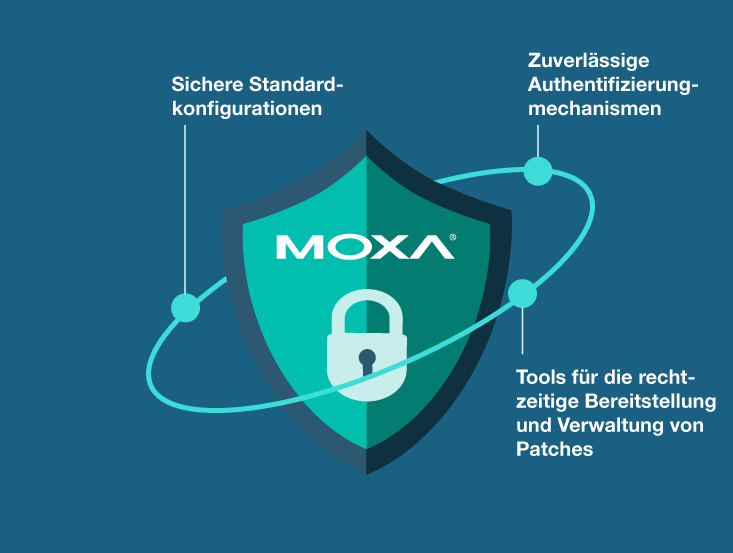
Sicherheitskontrollen und Dokumentation
Wir verfügen über eine umfassende, revisionssichere Dokumentation unserer Sicherheitsmaßnahmen und stellen sicher, dass unsere Produkte mit Funktionen ausgestattet sind, die einen sicheren Betrieb für unsere Kunden gewährleisten.
Transparenz für Nutzer: Unsere Produkte enthalten klare Informationen zum Verwendungszweck, zum Supportende und zu Ansprechpartnern für die Meldung von Sicherheitslücken.
Integrierter Schutz: Unsere Geräte bieten eine robuste Authentifizierung, sichere Standardkonfigurationen und Tools für die zeitnahe Bereitstellung von Patches.
Häufig gestellte Fragen
Der EU Cyber Resilience Act (CRA) ist eine Verordnung der Europäischen Union, die verbindliche Cybersicherheitsanforderungen für alle Produkte mit digitalen Elementen (sowohl Hardware als auch Software) festlegt, die auf dem EU-Markt verkauft werden. Er soll sicherstellen, dass diese Produkte über ihren gesamten Lebenszyklus hinweg ein hohes Sicherheitsniveau aufweisen, indem er Hersteller verpflichtet:
• Sicherheit in alle Phasen des Produktlebenszyklus zu integrieren, einschließlich Design, Entwicklung, Auslieferung und Wartung,
• die Grundsätze Secure by Design und Secure by Default umzusetzen,
• Schwachstellen zu melden und Cybersicherheitsrisiken zu managen,
• nach der Auslieferung Updates und Patches bereitzustellen,
• Dokumentation zur Sicherheitshärtung der Produkte bereitzustellen.
Der CRA gilt für alle Produkte mit digitalen Elementen, einschließlich vernetzter Hardware (z. B. Smartphones, IoT-Geräte, Router) und Software (z. B. Betriebssysteme, Anwendungen, Softwarebibliotheken), sofern diese direkt oder indirekt mit einem Gerät oder Netzwerk verbunden werden können. Vom Geltungsbereich ausgenommen sind bestimmte Produkte, die bereits durch andere Regelwerke abgedeckt sind, wie Medizinprodukte und Kraftfahrzeuge, sowie Open-Source-Software, die für nichtkommerzielle Zwecke entwickelt wurde. Das Portfolio von Moxa an industriellen Kommunikationsgeräten fällt in den Geltungsbereich des CRA und umfasst Schlüsselkategorien wie sichere Industrierouter, Ethernet Switches, Server für serielle Geräte und Netzmanagement-Software.
Die Hersteller müssen vor dem Inverkehrbringen eines Produkts eine Risikobewertung für die Cybersicherheit durchführen, sicherstellen, dass das Produkt die wesentlichen Cybersicherheitsanforderungen erfüllt, und während des gesamten Lebenszyklus des Produkts Sicherheitsupdates und Maßnahmen zur Behebung von Schwachstellen bereitstellen. Außerdem müssen sie technische Unterlagen erstellen, eine Konformitätsbewertung durchführen, die CE-Kennzeichnung anbringen und ausgenutzte Schwachstellen oder schwere Sicherheitsvorfälle an die zuständigen Behörden melden.
Harmonisierte Normen im Rahmen des CRA sind europäische Normen, die von den anerkannten Europäischen Normungsorganisationen (ESOs) – CEN, CENELEC und ETSI – auf ausdrückliches Ersuchen der Europäischen Kommission erarbeitet werden. Diese Normen sind für die Umsetzung des Cyber Resilience Act (CRA) von zentraler Bedeutung, da sie die in der Verordnung festgelegten grundlegenden Cybersicherheitsanforderungen in detaillierte technische Spezifikationen übertragen. Die Normungsarbeit ist im Gange und baut auf bestehenden internationalen und europäischen Normen auf. Die horizontalen Normen sollen bis August 2026 verfügbar sein, die sicherheitsspezifischen horizontalen Normen hingegen erst im Oktober 2027, die vertikalen Normen bis Oktober 2026. (Quelle: www.cencenelec.eu)
Hersteller müssen ab dem 11. September 2026 aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden; alle weiteren CRA-Anforderungen (einschließlich der Konformität vor dem Inverkehrbringen) gelten ab dem 11. Dezember 2027.
Unternehmen können bei Nichteinhaltung des CRA mit hohen Geldbußen belegt werden. Bei schwerwiegenden Verstößen können die Strafen bis zu 15 Millionen Euro oder 2,5 % des gesamten weltweiten Jahresumsatzes des Unternehmens betragen, je nachdem, welcher Betrag höher ist. Für andere Verstöße gelten niedrigere Bußgelder.
Die CRA- und die NIS2-Richtlinie zielen beide darauf ab, die Cybersicherheit in Europa zu verbessern, haben aber unterschiedliche Schwerpunkte. Der Schwerpunkt von NIS2 liegt auf der Sicherheit von Netzen und Informationssystemen für kritische Infrastrukturen und Anbieter wesentlicher Dienste. Der CRA legt den Fokus auf die Sicherheit der digitalen Produkte selbst und verankert Sicherheitsaspekte bereits ab der Design-Phase.
Eine SBOM (Software Bill of Materials) ist wie eine Zutatenliste für Software und führt alle in einem Produkt verwendeten Softwarekomponenten und Bibliotheken auf. Der CRA verlangt, dass Hersteller eine SBOM erstellen, um das Schwachstellenmanagement zu erleichtern, schreibt jedoch derzeit nicht vor, dass sie öffentlich zugänglich gemacht werden muss. Die vollständige SBOM muss den benannten Stellen und Marktüberwachungsbehörden auf Anfrage zur Verfügung gestellt werden, um die regulatorische Durchsetzung zu unterstützen.
Mit der 24-Stunden-Meldepflicht für Schwachstellen wird der Umgang mit Schwachstellen von einer internen Praxis zu einer gesetzlichen Pflicht. Das erfordert eine schnelle Erkennung, Bewertung, Koordination und Reaktion auf Cyberbedrohungen. Erhält ein Hersteller Kenntnis von einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Sicherheitsvorfall, der ein Produkt mit digitalen Elementen betrifft, muss er dies innerhalb von 24 Stunden über die zentrale Meldeplattform des CRA melden.
Unternehmen wie Moxa, die folgende Praktiken umsetzen, können ihre Sicherheitspflichten zuverlässig erfüllen:
• In den gesamten Produktlebenszyklus integriertes Security Engineering
• Praktiken zur koordinierten Offenlegung von Schwachstellen
• Dediziertes Incident Management durch ein erfahrenes PSIRT
• Kontinuierliche Überwachung von Schwachstellen
• Solides SBOM-Management
• Klare Eskalationsverfahren
Die Zusammenarbeit mit Lieferanten, die über etablierte Mechanismen für SDL, Schwachstellenmanagement, SBOM-Management und Incident Response verfügen, hilft Maschinenbauern, Cybersicherheitsrisiken zu senken und ihre Pflichten nach dem Inverkehrbringen zu vereinfachen.
Weiterführende Informationen
Wie können wir Sie unterstützen?
Für Anfragen zu den Produkten und Lösungen von Moxa senden Sie uns bitte eine Nachricht über das Formular. Wir werden uns schnellstmöglich bei Ihnen melden.