
Le contenu de ce site web est également disponible dans d’autres langues :
Allemand | Anglais | Espagnol | Italienien | Chinois simplifié | Chinois traditionnel | Japonais
Nous sommes engagés envers
la conformité au CRA
Depuis plus de 35 ans, Moxa développe des solutions pour les environnements industriels les plus critiques et exigeants au monde. Bien avant le Cyber Resilience Act (CRA), nous étions déjà engagés dans des pratiques de cybersécurité et faisions partie des premiers fournisseurs de premier plan à obtenir la certification IEC 62443-4-1, la référence en matière de cybersécurité industrielle. Ces fondations démontrent que notre priorité de concevoir des produits sûrs, fiables et résilients est ancrée dans notre démarche et non dictée par de nouvelles réglementations.
L'obtention récente par Moxa d'une double certification IEC 62443-4-1 de niveau de maturité 3 (ML3), reconnue à la fois par l'IECEE et par l'ISCI/ISASecure, confirme notre engagement en faveur de l'intégrité de l'ingénierie, de la continuité de la chaîne d'approvisionnement et de la préservation de votre accès au marché mondial.Pour en savoir plus, consultez notre communiqué de presse.

Sécurité systématique
Notre Cycle de Vie de Développement Sécurisé (SDL) certifié IEC 62443-4-1 est aligné sur les exigences du CRA.

Confiance vérifiée
Nous fournissons à nos clients des mises à jour de sécurité appropriées et une gestion efficace des vulnérabilités. Notre PSIRT dispose d'un long historique de publication de CVE et applique une approche rigoureuse de réponse aux vulnérabilités.

Des solutions pérennes
Alignement proactif sur les obligations réglementaires et les normes européennes en évolution.
Notre compréhension stratégique du CRA
Le règlement (UE) 2024/2847 dit Cyber Resilience Act (CRA) est un texte législatif majeur de l’UE qui établit des exigences de cybersécurité horizontales pour les produits comportant des éléments numériques mis sur le marché de l’UE.
Le CRA en bref
Le CRA instaure des exigences claires et horizontales de cybersécurité pour les produits comportant des éléments numériques tout au long de leur cycle de vie. Les fabricants doivent satisfaire à ces exigences pour obtenir le marquage CE, sans lequel ils ne peuvent pas mettre des produits sur le marché de l’UE.
En bref, les principaux objectifs du CRA sont les suivants :
- Renforcer la résilience du marché numérique européen ;
- Accroître la transparence de la cybersécurité pour les utilisateurs ;
- Veiller à ce que les produits numériques comportent moins de vulnérabilités.
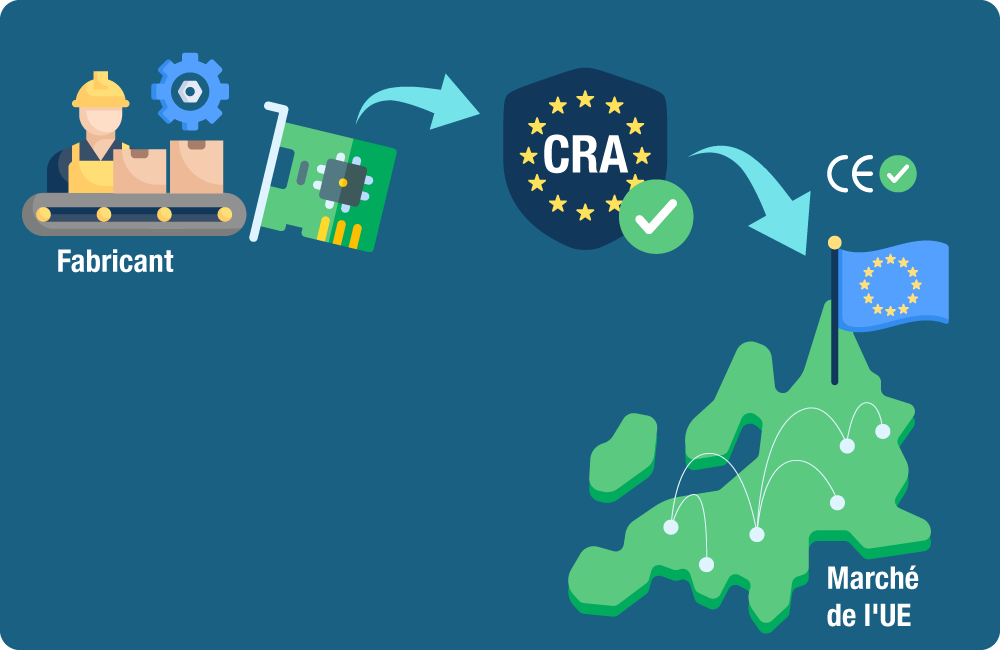
Le champ d'application du CRA
Le CRA couvre tous les « produits comportant des éléments numériques » (PwDE), c’est-à-dire les produits logiciels ou matériels et leurs solutions de traitement de données à distance, y compris les composants logiciels ou matériels mis sur le marché séparément. (Source : article 3, point 1, du CRA)
Des exemptions s’appliquent aux secteurs hautement spécialisés disposant de cadres de cybersécurité équivalents et déjà établis, tels que les dispositifs médicaux (règlement (UE) 2017/745 et règlement (UE) 2017/746), la sécurité de l’aviation civile (règlement (UE) 2018/1139), les véhicules à moteur (règlement (UE) 2019/2144) et les équipements marins (directive 2014/90/UE). (Source : article 2 du CRA)
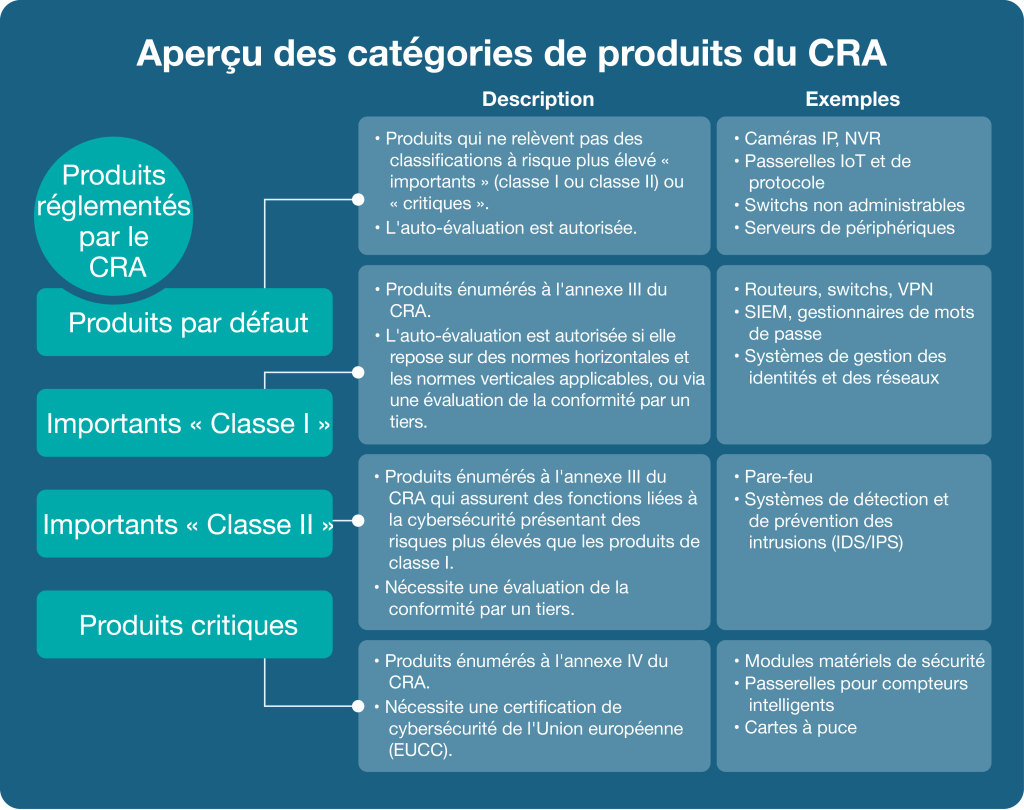
Les exigences du CRA en détail
Le CRA impose aux fabricants plusieurs exigences essentielles de cybersécurité :
․ Mettre en œuvre des mesures de cybersécurité à toutes les étapes de la conception, du développement, de la livraison et de la maintenance.
․ Réaliser des évaluations des risques de sécurité dès la conception du produit afin d’appliquer une politique de « sécurité dès la conception » (secure-by-design).
․ Mettre en place un processus de gestion des vulnérabilités conforme aux exigences du CRA.
․ Fournir des mises à jour de sécurité et corriger les problèmes après la livraison du produit afin de garantir sa sécurité jusqu’à sa fin de service.
․ Fournir des instructions et une documentation pour une utilisation sécurisée.
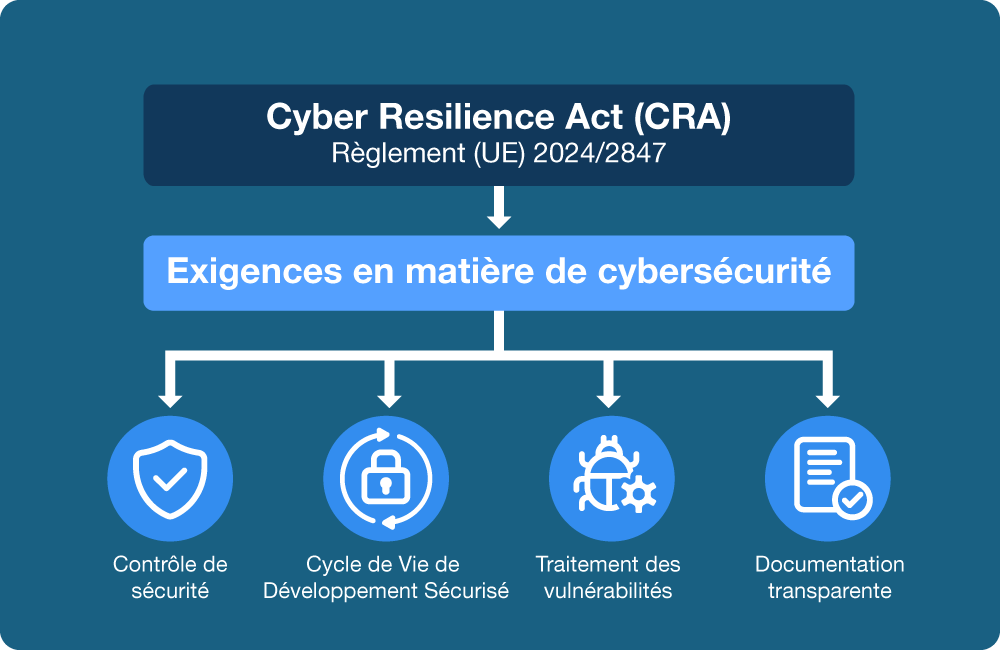
Calendrier et échéances du CRA
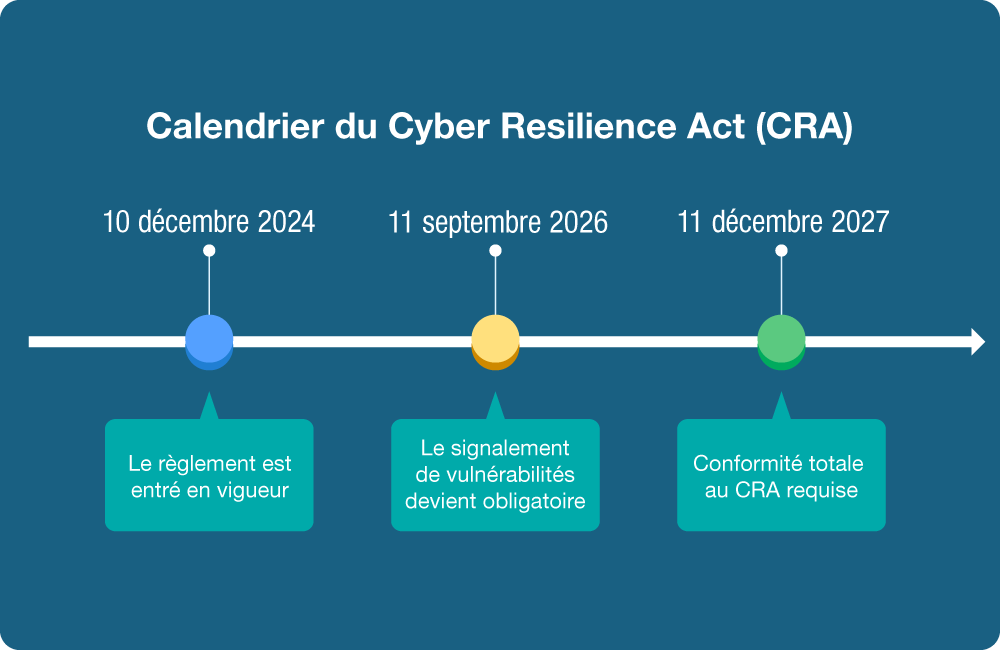
Le CRA est mis en œuvre par étapes afin de laisser aux fabricants le temps de s’adapter. Le règlement est entré en vigueur le 10 décembre 2024, marquant le début d’une période de transition de plusieurs années. Une échéance intermédiaire clé est le 11 septembre 2026, date à laquelle le signalement des vulnérabilités activement exploitées et des incidents graves devient obligatoire*. Le 11 décembre 2027 marque la date limite de mise en conformité totale : tous les produits concernés (PwDE) mis sur le marché de l’UE devront alors satisfaire à l’ensemble des exigences du CRA. (Source : site officiel du CRA)
*Consultez notre communiqué de presse pour découvrir comment Moxa est prêt à répondre à l’obligation de signalement du CRA.
Mettre à profit notre expertise OT et les pratiques « Secure by Design » pour établir les fondements du design exigé par la CRA.
Nos fondamentaux reposent sur plusieurs piliers conçus pour répondre aux exigences de sécurité essentielles du CRA en s'appuyant sur notre expertise existante, notamment le référentiel IEC 62443.
Tirer parti des normes internationales
Nous reconnaissons que le meilleur moyen d’assurer la conformité réglementaire consiste à recourir à des cadres internationaux reconnus. Notre stratégie est fondée sur les exigences fondamentales du CRA et sur les normes européennes harmonisées.
- Alignement sur l’IEC 62443 :Notre processus de développement sécurisé et nos spécifications fonctionnelles sont alignés sur les normes IEC 62443-4-1 ML3 et IEC 62443-4-2, selon le principe d’une sécurité avancée reposant sur des fonctionnalités de sécurité adaptées à chaque usage.
- Normes harmonisées : nous nous alignons activement sur les organisations européennes (CEN/CENELEC/ETSI) pour adopter des normes horizontales de cyber-résilience générale et des normes verticales spécifiques aux produits.
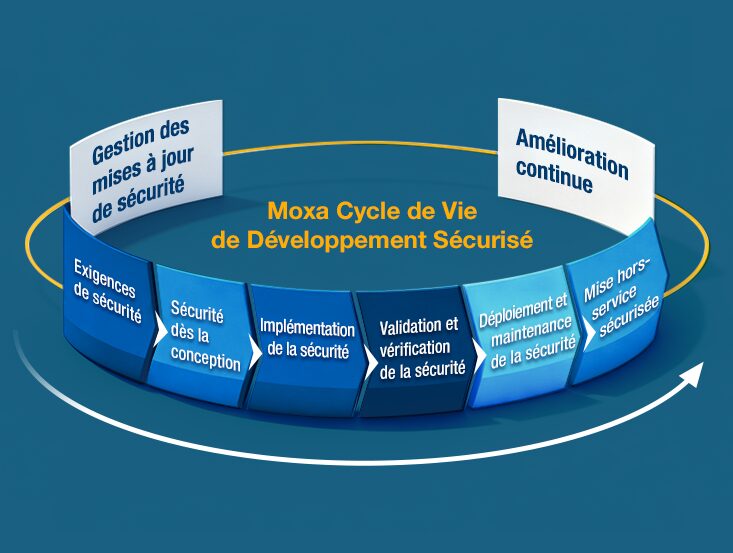
Adopter une gestion sécurisée du cycle de vie
Nous appliquons une approche indépendante du processus fondée sur les risques pour garantir la sécurité dès la conception tout au long du cycle de vie du produit.
- Évaluation continue : les produits font l’objet d’évaluations documentées des risques de cybersécurité lors des phases de planification, de conception, de production et de maintenance.
- Sécurité de la chaîne d’approvisionnement : nous faisons preuve d’une grande rigueur lors de l’intégration de composants tiers et open source afin d’éviter toute faille de sécurité. Pour répondre au manque de transparence de la chaîne d’approvisionnement logicielle, nous appliquons des pratiques éprouvées de gestion des SBOM et de gouvernance logicielle.
- Support durable : nous mettons en place des mécanismes de mise à jour sécurisés, fournissant sans délai des mises à jour de sécurité pendant la période de support définie.
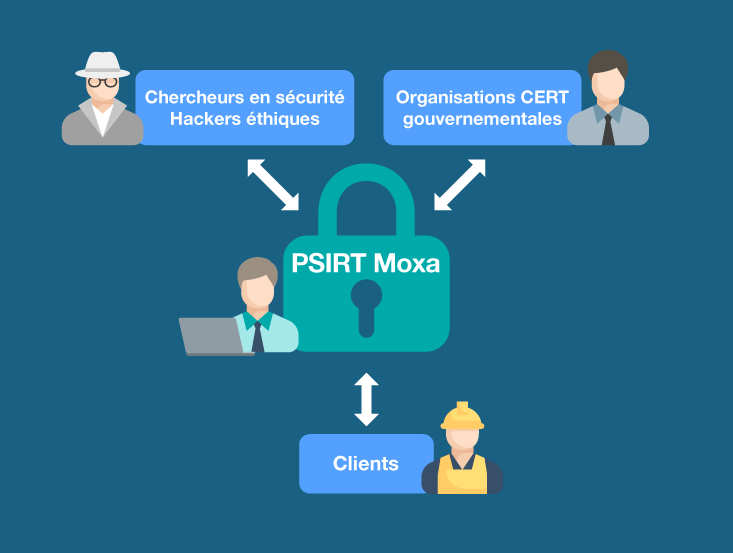
Traitement réactif des vulnérabilités
Pour répondre aux exigences de notification rapide des incidents prévues par le CRA, nous disposons d’une équipe PSIRT dédiée (Product Security Incident Response Team) qui se concentre sur la réalité à long terme des équipements industriels.
- Cadres mondiaux : nos équipes suivent ISO 29147 (divulgation des vulnérabilités) et ISO 30111 (traitement des vulnérabilités), cadres de référence également adoptés par le CRA.
- Réponse coordonnée : nous utilisons le FIRST Service Framework pour traiter de manière fiable les vulnérabilités signalées et publier des avis.
- Vision à long terme : nos processus soutiennent des équipements industriels destinés à fonctionner en toute sécurité pendant des décennies.
Contrôles de sécurité et documentation
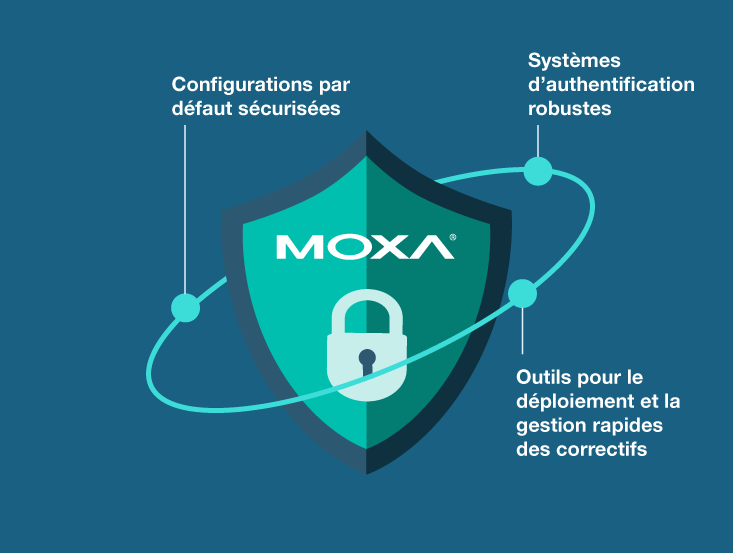
Nous maintenons des preuves solides et prêtes pour l’audit de notre position de sécurité, tout en veillant à ce que nos produits intègrent des fonctionnalités permettant une exploitation sécurisée pour nos clients.
- Transparence pour les utilisateurs : les produits incluent des informations claires sur l’usage prévu, les dates de fin de support et les points de contact pour le signalement des vulnérabilités.
- Défense intégrée : les équipements sont dotés d’un système d’authentification robuste, de configurations par défaut sécurisées et d’outils permettant un déploiement rapide des correctifs.
Foire aux questions (FAQ)
Le Cyber Resilience Act (CRA) de l’UE est un règlement de l’Union européenne qui établit des exigences de cybersécurité obligatoires pour tous les produits comportant des éléments numériques (matériels comme logiciels) vendus sur le marché de l’UE. Il vise à garantir que ces produits conservent un niveau de sécurité élevé tout au long de leur cycle de vie en imposant aux fabricants de :
• intégrer la sécurité à toutes les étapes du cycle de vie du produit, y compris la conception, le développement, la livraison et la maintenance ;
• appliquer les principes de sécurité dès la conception et de sécurité par défaut (secure-by-design et secure-by-default) ;
• assurer le signalement des vulnérabilités et la gestion des risques de cybersécurité ;
• fournir des mises à jour et des correctifs après la livraison ;
• fournir une documentation sur le durcissement de la sécurité des produits.
Le CRA s’applique à tous les produits comportant des éléments numériques, y compris le matériel connecté (p. ex. smartphones, équipements IoT, routeurs) et les logiciels (p. ex. systèmes d’exploitation, applications, bibliothèques logicielles), dès lors qu’ils peuvent se connecter directement ou indirectement à un équipement ou à un réseau. En sont exclus certains produits déjà couverts par d’autres réglementations (comme les équipements médicaux et les automobiles), ainsi que les logiciels open source développés à des fins non commerciales. La gamme d’équipements de communication industrielle de Moxa relève du champ d’application du CRA et couvre des catégories clés avec des routeurs de sécurité industriels, des commutateurs Ethernet, des serveurs de ports série et le logiciel d’administration de réseau.
Les fabricants doivent effectuer une évaluation des risques de cybersécurité avant la mise sur le marché d’un produit, garantir que le produit répond aux exigences essentielles de cybersécurité et fournir des mises à jour de sécurité ainsi qu’un traitement des vulnérabilités tout au long du cycle de vie. Ils doivent également préparer la documentation technique, réaliser une évaluation de conformité, apposer le marquage CE et signaler aux autorités compétentes les vulnérabilités exploitées ou les incidents graves.
Les normes harmonisées du CRA sont des normes européennes élaborées par les organisations européennes de normalisation (OEN) reconnues (CEN, CENELEC et ETSI), à la demande expresse de la Commission européenne. Ces normes sont essentielles à la mise en œuvre du Cyber Resilience Act (CRA), car elles traduisent les exigences essentielles de cybersécurité définies par le règlement en spécifications techniques détaillées. Les travaux de normalisation sont en cours et s’appuient sur les normes internationales et européennes existantes. Les normes horizontales devraient être disponibles d’ici août 2026, tandis que les normes horizontales spécifiques à la sécurité seront publiées en octobre 2027, et les normes verticales d’ici octobre 2026. (Source : www.cencenelec.eu)
Les fabricants doivent signaler les vulnérabilités activement exploitées et les incidents graves à partir du 11 septembre 2026 ; toutes les autres exigences du CRA (y compris la conformité avant la mise sur le marché) s’appliquent à compter du 11 décembre 2027.
Les entreprises s’exposent à de lourdes amendes si elles ne respectent pas le CRA. Pour les infractions les plus graves, les sanctions peuvent atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial total de l’entreprise, le montant le plus élevé s’appliquant. Des amendes moindres s’appliquent aux autres violations.
Le CRA et la directive NIS2 visent toutes deux à renforcer la cybersécurité en Europe, mais leurs priorités diffèrent. La NIS2 met l’accent sur la sécurité des réseaux et des systèmes d’information pour les infrastructures critiques et les fournisseurs de services essentiels. Le CRA s’attache à garantir la sécurité des produits numériques eux-mêmes en intégrant les aspects liés à la sécurité dès la phase de conception.
Une nomenclature logicielle (ou SBOM pour Software Bill of Materials) s’apparente à une liste pour les logiciels ; elle détaille tous les composants logiciels et bibliothèques utilisés dans un produit. Le CRA exige que les fabricants créent une nomenclature logicielle pour faciliter le traitement des vulnérabilités, sans en imposer pour l’instant sa publication. La nomenclature logicielle complète doit être mise à la disposition des organismes notifiés et des autorités de surveillance du marché sur simple demande afin de faciliter l’application du règlement.
L’obligation de signalement des vulnérabilités sous 24 heures prévue par le CRA fait de la gestion des vulnérabilités, jusqu’ici une pratique interne, une obligation légale qui exige une détection, une évaluation, une coordination et une réponse rapides face aux cybermenaces. Lorsqu’un fabricant a connaissance d’une vulnérabilité activement exploitée ou d’un incident de sécurité grave affectant un produit comportant des éléments numériques, il doit le signaler dans un délai de 24 heures via la plateforme unique de déclaration du CRA.
Les entreprises qui, comme Moxa, mettent en œuvre les pratiques suivantes peuvent remplir leurs obligations de sécurité de manière fiable :
• Ingénierie de la sécurité intégrée tout au long du cycle de vie du produit
• Pratiques de divulgation coordonnée des vulnérabilités
• Gestion des incidents assurée par un PSIRT dédié et expérimenté
• Surveillance continue des vulnérabilités
• Gestion rigoureuse des SBOM
• Procédures d’escalade clairement définies
En s’associant à des fournisseurs dotés de mécanismes éprouvés de SDL, de gestion des vulnérabilités, de gestion des SBOM et de réponse aux incidents, les constructeurs de machines réduisent leurs risques de cybersécurité et simplifient leurs obligations après la mise sur le marché.
Ressources
Comment pouvons-nous vous aider ?
Pour toute demande concernant les produits et solutions de Moxa, veuillez nous envoyer un message via le formulaire. Nous vous répondrons dans les plus brefs délais.