
Il contenuto di questo sito web è disponibile anche in altre lingue:
Tedesco | Inglese | Francese | Spagnolo | Cinese semplificato | Cinese tradizionale | Giapponese
Ci impegniamo a rispettare le norme del CRA
Da oltre 35 anni, Moxa sviluppa soluzioni per gli ambienti industriali più complessi ed esigenti al mondo. Ben prima del Cyber Resilience Act (CRA) eravamo già impegnati ad attuare misure di sicurezza informatica e siamo stati tra i primi fornitori leader a ottenere la certificazione IEC 62443-4-1, che rappresenta lo standard per la cybersicurezza industriale. Questo dimostra come la nostra attenzione a offrire prodotti sicuri, affidabili e resilienti sia sempre stata radicata nella progettazione e non indotta da nuove leggi.
Il recente conseguimento da parte di Moxa della doppia certificazione IEC 62443-4-1 di livello di maturità 3 (ML3), riconosciuta sia da IECEE sia da ISCI/ISASecure, conferma ulteriormente il nostro impegno per l'integrità ingegneristica, la continuità della supply chain e la tutela del vostro accesso al mercato globale.Per maggiori informazioni, leggete il nostro comunicato stampa.

Sicurezza sistematica
Il nostro Secure Development Lifecycle (SDL), certificato IEC 62443-4-1, è conforme ai requisiti del CRA.

Affidabilità verificata
Forniamo ai nostri clienti aggiornamenti di sicurezza appropriati e una gestione efficace delle vulnerabilità. Il nostro PSIRT vanta una lunga esperienza nella divulgazione di CVE e un approccio rigoroso alla risposta alle vulnerabilità.

Soluzioni a prova di futuro
Allineamento proattivo agli obblighi normativi e agli standard europei in evoluzione.
La nostra visione strategica
del Cyber Resilience Act
Il Regolamento (UE) 2024/2847, noto come Cyber Resilience Act (CRA), è un importante atto legislativo dell'UE che stabilisce requisiti orizzontali di cybersicurezza per i prodotti con componenti digitali immessi sul mercato dell'UE.
Il CRA in sintesi
Il CRA introduce chiari requisiti orizzontali di cybersicurezza per prodotti con componenti digitali, lungo l’intero ciclo di vita. I produttori devono soddisfare tali requisiti di sicurezza per ottenere l’ambita marcatura CE, senza la quale non è possibile immettere i prodotti sul mercato dell’UE.
In sintesi, i principali obiettivi del CRA sono:
- Costruire la resilienza del mercato digitale europeo;
- Aumentare la trasparenza della cybersicurezza per gli utenti;
- Garantire che i prodotti digitali siano meno vulnerabili.
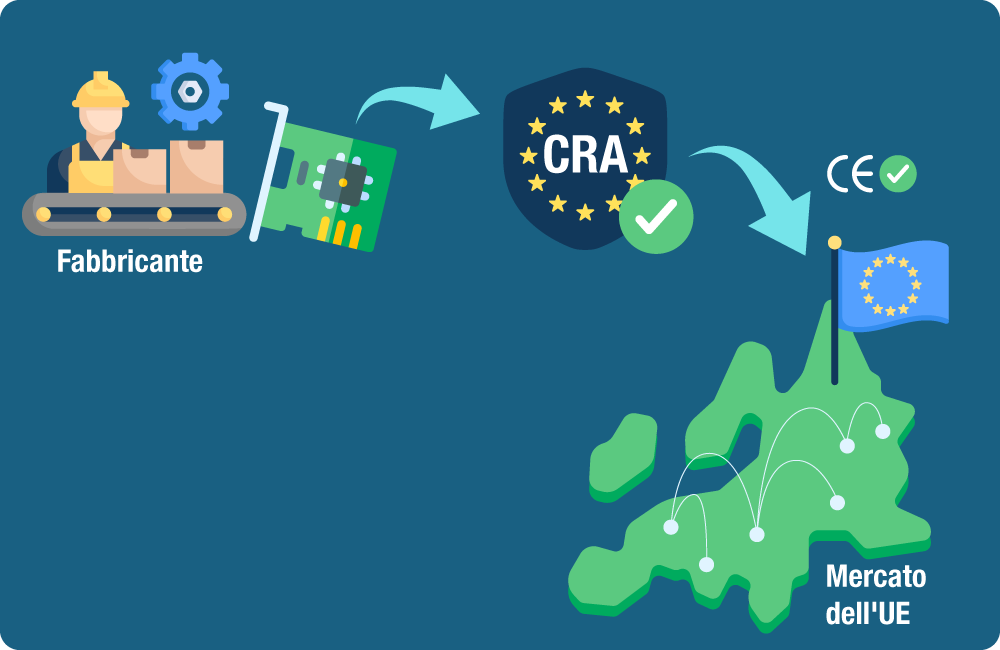
L'ambito di applicazione del CRA
Il CRA si applica a tutti i “prodotti con elementi digitali” (PwDE), ossia i prodotti software o hardware e le relative soluzioni di elaborazione dei dati da remoto, compresi i componenti software o hardware immessi sul mercato separatamente. (Fonte: articolo 3, punto 1, del CRA)
Sono previste esenzioni per settori altamente specializzati che dispongono di quadri di cybersecurity equivalenti e già consolidati, come i dispositivi medici (regolamento (UE) 2017/745 e regolamento (UE) 2017/746), la sicurezza dell’aviazione civile (regolamento (UE) 2018/1139), i veicoli a motore (regolamento (UE) 2019/2144) e l’equipaggiamento marittimo (direttiva 2014/90/UE). (Fonte: articolo 2 del CRA)
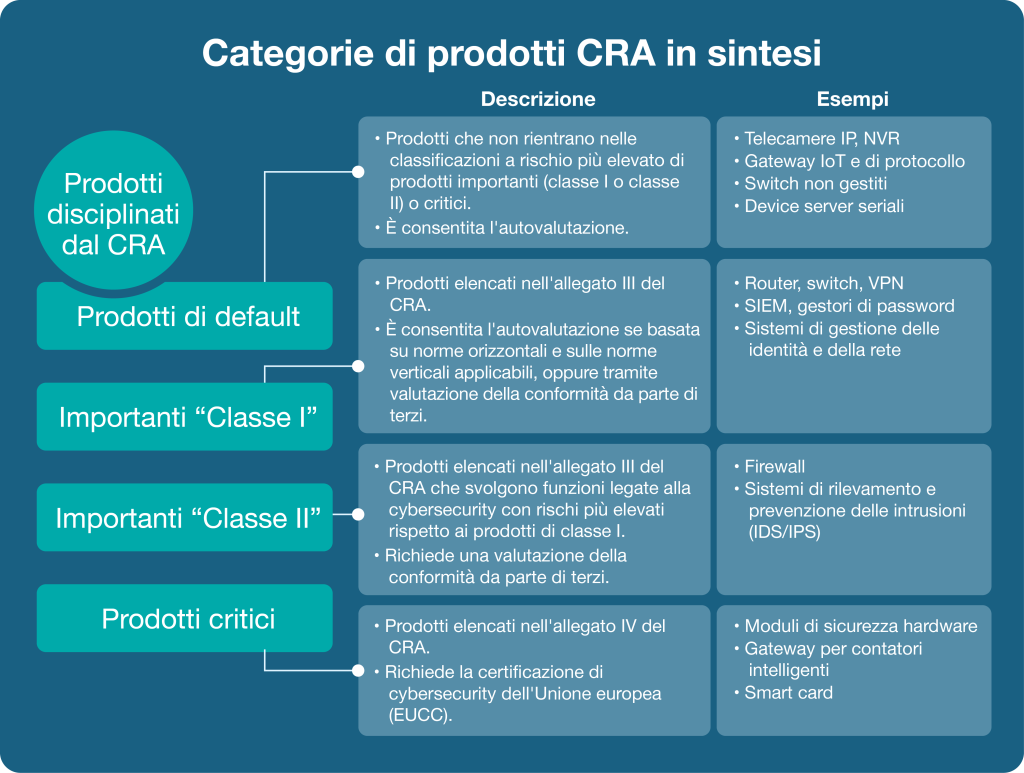
I requisiti del CRA nel dettaglio
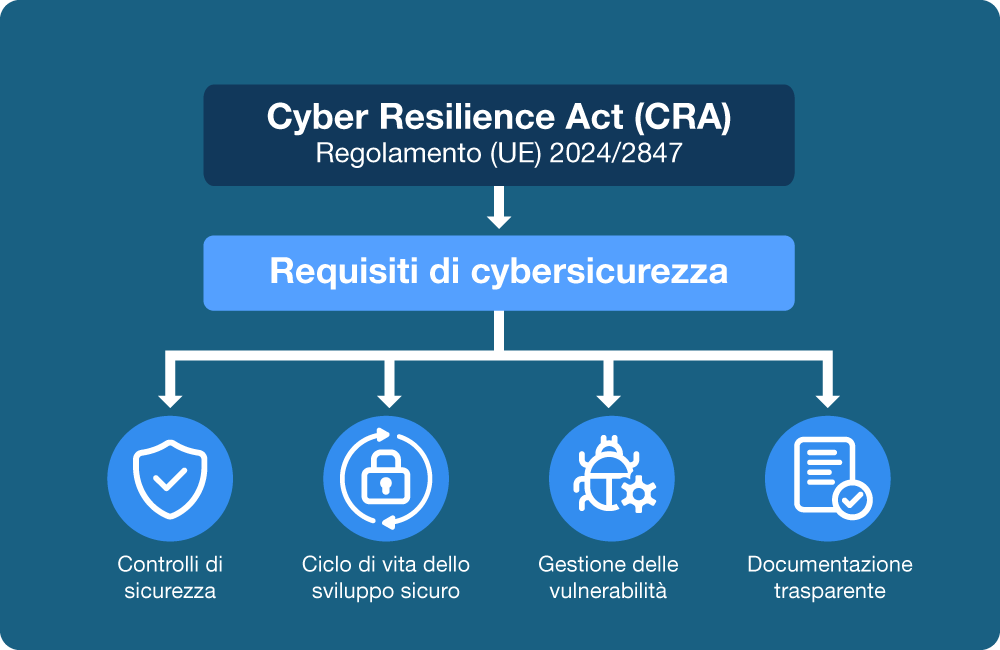
Il CRA impone ai produttori diversi requisiti essenziali di cybersecurity:
․ Implementare controlli di cybersecurity in tutte le fasi di progettazione, sviluppo, consegna e manutenzione.
․ Condurre valutazioni dei rischi per la sicurezza durante la progettazione del prodotto, per applicare una politica di sicurezza fin dalla progettazione (“secure-by-design”).
․ Definire un processo di gestione delle vulnerabilità conforme ai requisiti del CRA.
․ Fornire aggiornamenti di sicurezza e risolvere i problemi dopo la consegna del prodotto, per garantirne la sicurezza fino al termine del servizio.
․ Fornire istruzioni e documentazione per un utilizzo sicuro.
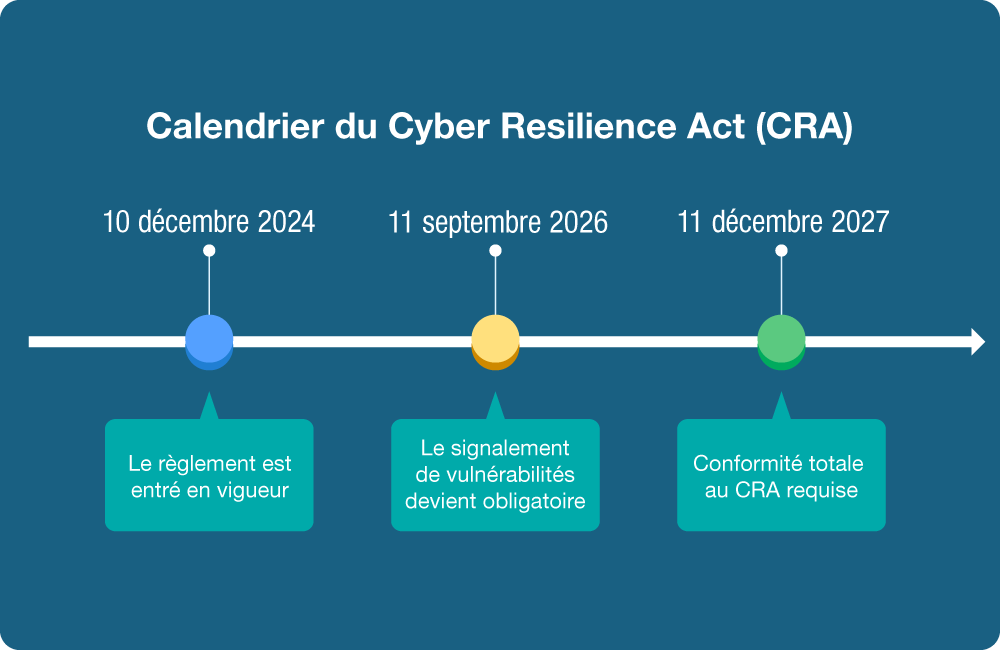
Tempistiche e scadenze del CRA
Il CRA viene attuato per fasi, per dare ai produttori il tempo di adeguarsi. Il regolamento è entrato in vigore il 10 dicembre 2024, dando avvio a un periodo di transizione pluriennale. Una scadenza intermedia fondamentale è l’11 settembre 2026, data a partire dalla quale la notifica delle vulnerabilità attivamente sfruttate e degli incidenti gravi diventa obbligatoria*. L’11 dicembre 2027 segna il termine per la piena conformità: entro tale data tutti i prodotti interessati (PwDE) immessi sul mercato dell’UE dovranno soddisfare tutti i requisiti del CRA. (Fonte: sito ufficiale del CRA)
*Leggete il nostro comunicato stampa per scoprire come Moxa è pronta a rispettare l’obbligo di notifica previsto dal CRA.
Fare leva sulla nostra esperienza OT e sulle pratiche "secure by design" per costruire una base conforme al CRA
La nostra solida base si fonda su diversi pilastri chiave, progettati per soddisfare i requisiti di sicurezza essenziali del CRA, valorizzando la nostra esperienza consolidata, compreso il riferimento della IEC 62443.
Sfruttare le norme internazionali
Riteniamo che il modo migliore per garantire la conformità normativa sia adottare quadri di riferimento riconosciuti a livello internazionale. La nostra strategia si basa sui requisiti fondamentali del CRA e sugli standard europei armonizzati.
- Allineamento alla norma IEC 62443: il nostro processo di sviluppo sicuro e le nostre specifiche funzionali sono allineati a IEC 62443-4-1 ML3 e IEC 62443-4-2, secondo il principio di realizzare una sicurezza avanzata attraverso funzionalità di sicurezza su misura per ogni scopo.
- Norme armonizzate: ci adoperiamo attivamente per allinearci alle organizzazioni europee (CEN/CENELEC/ETSI) e adottare standard orizzontali per la cyber-resilienza generale e norme verticali per prodotti specifici.
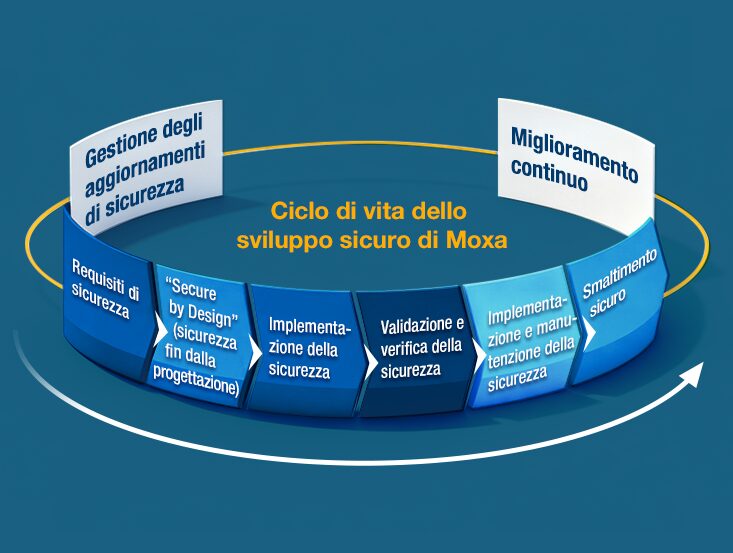
Adottare una gestione sicura del ciclo di vita
Adottiamo un approccio indipendente dai processi e basato sul rischio per garantire il principio “Secure by design” lungo l’intero ciclo di vita del prodotto.
- Valutazione continua: i prodotti vengono sottoposti a valutazioni documentate del rischio di cybersicurezza nelle fasi di pianificazione, progettazione, produzione e manutenzione.
- Sicurezza della catena di fornitura: adottiamo rigorose procedure di verifica quando integriamo componenti di terze parti e open source per prevenire vulnerabilità. Per affrontare la scarsa trasparenza della supply chain del software, seguiamo pratiche consolidate di gestione SBOM e di governance del software.
- Supporto a lungo termine: garantiamo meccanismi di aggiornamento sicuri, fornendo tempestivamente agli utenti aggiornamenti di sicurezza per il periodo di supporto definito.
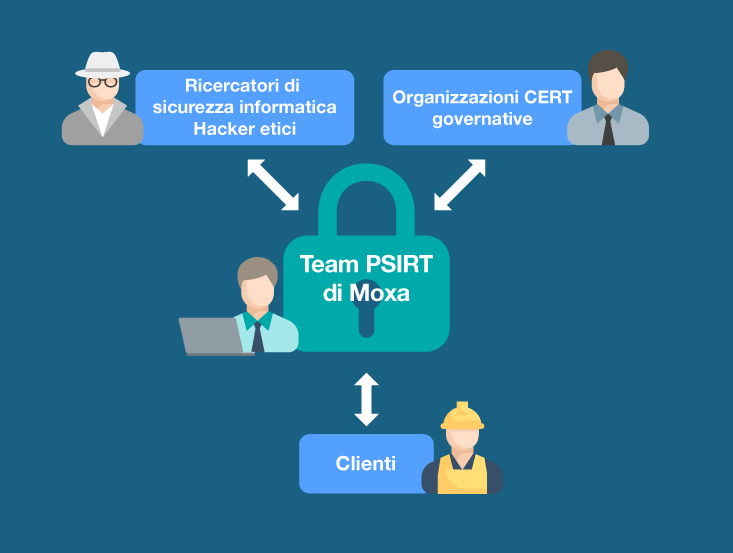
Gestione reattiva delle vulnerabilità
Per soddisfare i requisiti di segnalazione rapida degli incidenti previsti dal CRA, disponiamo di un team PSIRT dedicato (Product Security Incident Response Team), che si occupa delle condizioni reali a lungo termine delle apparecchiature industriali.
- Quadri di riferimento globali: operiamo in conformità alle norme ISO 29147 (divulgazione) e ISO 30111 (gestione), gli stessi quadri di riferimento adottati anche dal CRA.
- Risposta coordinata: utilizziamo il FIRST Service Framework per gestire in modo affidabile le vulnerabilità segnalate e pubblicare avvisi.
- Visione di lungo periodo: i nostri processi supportano apparecchiature industriali progettate per operare in sicurezza per decenni.
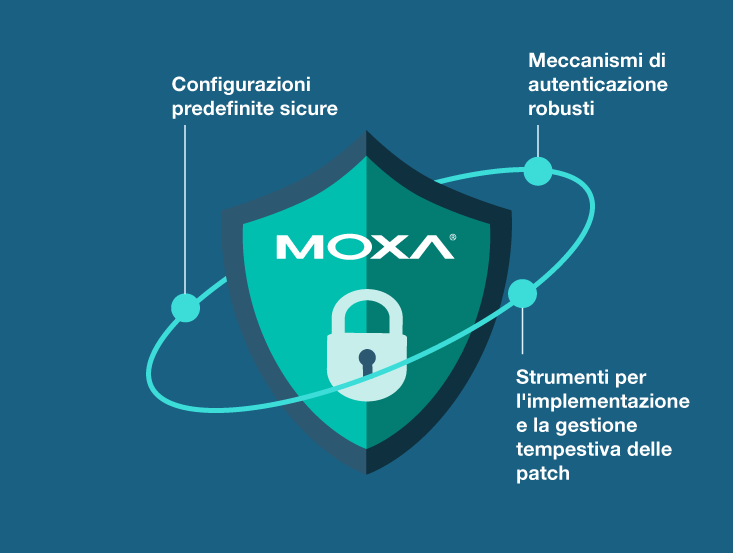
Controlli di sicurezza e documentazione
Garantiamo evidenze solide e a prova di audit della nostra posizione di sicurezza, assicurando al contempo che i nostri prodotti siano progettati per consentire un utilizzo sicuro da parte dei clienti.
- Trasparenza per gli utenti: i prodotti includono informazioni chiare sull’uso previsto, le date di fine supporto e i punti di contatto per la segnalazione delle vulnerabilità.
- Difesa integrata: i dispositivi sono dotati di meccanismi di autenticazione sicuri, configurazioni predefinite sicure e strumenti per la distribuzione tempestiva delle patch.
Domande frequenti (selezione)
Il Cyber Resilience Act (CRA) dell’UE è un regolamento dell’Unione europea che stabilisce requisiti obbligatori di cybersecurity per tutti i prodotti con elementi digitali (sia hardware sia software) venduti sul mercato dell’UE. Mira a garantire che tali prodotti mantengano un elevato livello di sicurezza per l’intero ciclo di vita imponendo ai produttori di:
• integrare la sicurezza in tutte le fasi del ciclo di vita del prodotto, tra cui progettazione, sviluppo, consegna e manutenzione;
• applicare i principi di sicurezza fin dalla progettazione e per impostazione predefinita (secure-by-design e secure-by-default);
• garantire la notifica delle vulnerabilità e la gestione dei rischi di cybersecurity;
• fornire aggiornamenti e patch dopo la consegna;
• fornire documentazione sull’hardening della sicurezza dei prodotti.
Il CRA si applica a tutti i prodotti con elementi digitali, compresi gli hardware (ad es., smartphone, dispositivi IoT, router) e i software (ad es., sistemi operativi, applicazioni, librerie software) connessi, purché possano connettersi direttamente o indirettamente a un dispositivo o a una rete. L’ambito di applicazione esclude determinati prodotti già disciplinati da altre normative, come i dispositivi medici e gli autoveicoli, e anche software open-source sviluppati per scopi non commerciali. La gamma di dispositivi Moxa per la comunicazione industriale rientra nell’ambito del CRA, coprendo categorie chiave quali router industriali sicuri, switch Ethernet, device server seriali e software di gestione della rete.
I fabbricanti devono effettuare una valutazione dei rischi di cybersicurezza prima dell’immissione sul mercato di un prodotto, garantire che il prodotto soddisfi i requisiti essenziali di cybersicurezza e fornire aggiornamenti di sicurezza e gestione delle vulnerabilità lungo l’intero ciclo di vita del prodotto. Devono inoltre predisporre la documentazione tecnica, effettuare la valutazione della conformità, apporre la marcatura CE e segnalare alle autorità competenti le vulnerabilità attivamente sfruttate e gli incidenti gravi.
Le norme armonizzate del CRA sono norme europee elaborate dagli organismi europei di normazione (ESO) riconosciuti (CEN, CENELEC ed ETSI), su specifica richiesta della Commissione europea. Queste norme sono fondamentali per l’attuazione del Cyber Resilience Act (CRA), poiché traducono i requisiti essenziali di cybersecurity stabiliti dal regolamento in specifiche tecniche dettagliate. I lavori di normazione sono in corso e si basano sulle norme internazionali ed europee esistenti. La disponibilità delle norme orizzontali è prevista entro agosto 2026, mentre le norme orizzontali specifiche per la sicurezza saranno pubblicate a ottobre 2027, e quella delle norme verticali entro ottobre 2026. (Fonte: www.cencenelec.eu)
I produttori devono notificare le vulnerabilità attivamente sfruttate e gli incidenti gravi a partire dall’11 settembre 2026, mentre tutti gli altri requisiti del CRA (compresa la conformità prima dell’immissione sul mercato) si applicano dall’11 dicembre 2027.
Le imprese sono soggette a sanzioni significative in caso di mancato rispetto del CRA. Per le violazioni più gravi le sanzioni possono arrivare fino a 15 milioni di euro o al 2,5% del fatturato annuo mondiale totale dell’azienda, a seconda del valore più alto. Per le altre violazioni sono previste sanzioni di importo inferiore.
Il CRA e la direttiva NIS2 mirano entrambi a rafforzare la cybersicurezza in Europa, ma presentano priorità diverse. La direttiva NIS2 pone l’accento sulla sicurezza delle reti e dei sistemi informativi per le infrastrutture critiche e i fornitori di servizi essenziali. Il CRA si concentra invece sulla sicurezza dei prodotti digitali stessi, integrando i requisiti di sicurezza fin dalla fase di progettazione.
Una distinta base software SBOM (Software Bill of Materials) è paragonabile a un elenco degli ingredienti di un software: riporta in modo dettagliato tutti i componenti software e le librerie utilizzate all’interno di un prodotto. Il CRA richiede che i fabbricanti predispongano una SBOM per facilitare la gestione delle vulnerabilità, senza imporne per il momento che venga resa pubblica. La SBOM completa deve essere messa a disposizione degli organismi notificati e delle autorità di vigilanza del mercato su richiesta, al fine di agevolare l’applicazione del regolamento.
L’obbligo di notifica delle vulnerabilità entro 24 ore previsto dal CRA trasforma la gestione delle vulnerabilità da pratica interna a obbligo di legge, richiedendo rapidità nel rilevamento, nella valutazione, nel coordinamento e nella risposta alle minacce informatiche. Se un produttore viene a conoscenza di una vulnerabilità attivamente sfruttata o di un incidente di sicurezza grave che interessa un prodotto con elementi digitali, deve notificarlo entro 24 ore tramite la piattaforma unica di segnalazione del CRA.
Le aziende che, come Moxa, adottano queste pratiche possono adempiere in modo affidabile ai propri obblighi di sicurezza:
• Ingegneria della sicurezza integrata lungo l’intero ciclo di vita del prodotto
• Pratiche di divulgazione coordinata delle vulnerabilità
• Gestione degli incidenti affidata a un PSIRT dedicato ed esperto
• Monitoraggio continuo delle vulnerabilità
• Gestione rigorosa delle SBOM
• Procedure di escalation chiare
Collaborare con fornitori che dispongono di processi consolidati di SDL, gestione delle vulnerabilità, gestione delle SBOM e risposta agli incidenti aiuta i costruttori di macchine a ridurre il rischio di cybersecurity e a semplificare gli obblighi successivi all’immissione sul mercato.
Risorse
Come possiamo aiutarla?
Per richieste relative ai prodotti e alle soluzioni Moxa, invii un messaggio tramite il modulo. La contatteremo nel più breve tempo possibile.