
El contenido de este sitio web también está disponible en otros idiomas:
Alemán | Inglés | Francés | Italiano | Chino simplificado | Chino tradicional | Japonés
Estamos comprometidos con el cumplimiento de la CRA
Durante más de 35 años, Moxa ha diseñado soluciones para los entornos industriales más críticos y exigentes del mundo. Mucho antes de la Ley de Ciberresiliencia (CRA), ya estábamos comprometidos con las prácticas de ciberseguridad y fuimos de los primeros proveedores líderes en obtener la certificación IEC 62443-4-1, la norma de ciberseguridad industrial. Esta base demuestra que nuestro compromiso con los productos seguros, fiables y robustos siempre ha sido nuestra elección, y no una respuesta a la nueva legislación.
La reciente obtención por parte de Moxa de la doble certificación IEC 62443-4-1 de nivel de madurez 3 (ML3), reconocida tanto por IECEE como por ISCI/ISASecure, pone aún más de relieve nuestro compromiso con la integridad de la ingeniería, la continuidad de la cadena de suministro y la protección de su acceso al mercado global.Para más información, consulte nuestra nota de prensa.

Seguridad sistemática
Nuestro SDL con certificación según IEC 62443-4-1 cumple los requisitos de la CRA.

Confianza demostrada
Ofrecemos a nuestros clientes actualizaciones de seguridad adecuadas y una gestión eficaz de las vulnerabilidades. Nuestro PSIRT cuenta con una larga trayectoria en la divulgación de CVE y un enfoque riguroso de respuesta ante vulnerabilidades.

Soluciones preparadas para el futuro
Adaptación proactiva a las obligaciones reglamentarias y a la evolución de las normas de la UE.
Nuestra comprensión estratégica de la Ley de Ciberresiliencia
La Ley de Ciberresiliencia (CRA), definida en el Reglamento (UE) 2024/2847, es una norma legislativa de la UE que establece requisitos horizontales de ciberseguridad para los productos con elementos digitales (PwDE) comercializados en el mercado de la UE.
La CRA en pocas palabras
La CRA establece requisitos de ciberseguridad claros y horizontales para los productos con elementos digitales (PwDE) a lo largo de todo su ciclo de vida. Los fabricantes deben cumplir estos requisitos de seguridad para obtener el marcado CE, sin el cual no pueden comercializar productos en la UE.
En pocas palabras, los principales objetivos de la CRA son:
- Reforzar la resilencia del mercado digital europeo
- Aumentar la transparencia de la ciberseguridad para los usuarios
- Garantizar que los productos digitales (PwDE) tengan menos vulnerabilidades
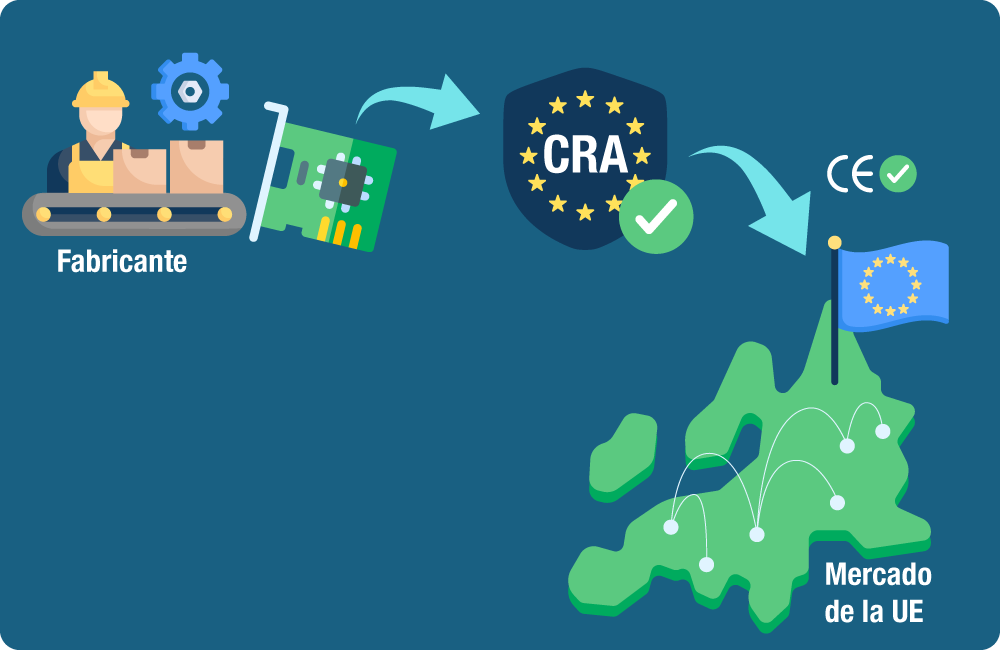
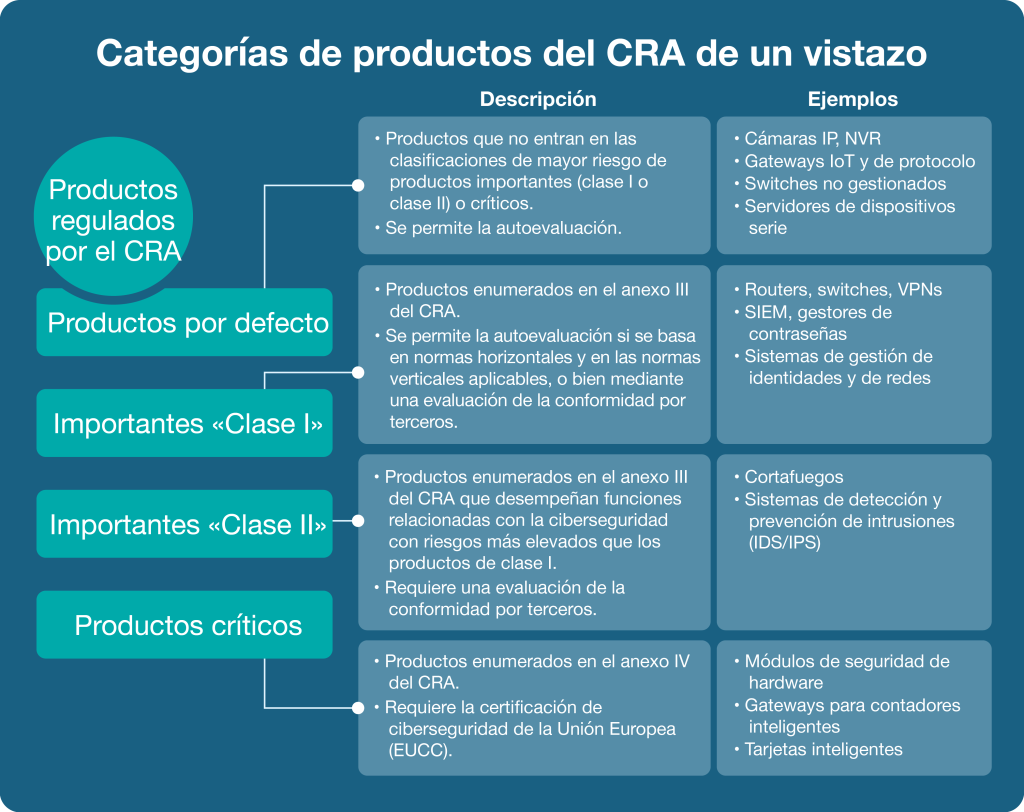
El ámbito de aplicación del CRA
El CRA abarca todos los «productos con elementos digitales» (PwDE), es decir, productos de software o hardware y sus soluciones de tratamiento de datos a distancia, incluidos los componentes de software o hardware que se introduzcan en el mercado por separado. (Fuente: artículo 3, punto 1, del CRA)
Se aplican exenciones a sectores altamente especializados que ya cuentan con marcos de ciberseguridad equivalentes, como los productos sanitarios (Reglamento (UE) 2017/745 y Reglamento (UE) 2017/746), la seguridad de la aviación civil (Reglamento (UE) 2018/1139), los vehículos de motor (Reglamento (UE) 2019/2144) y los equipos marinos (Directiva 2014/90/UE). (Fuente: artículo 2 del CRA)
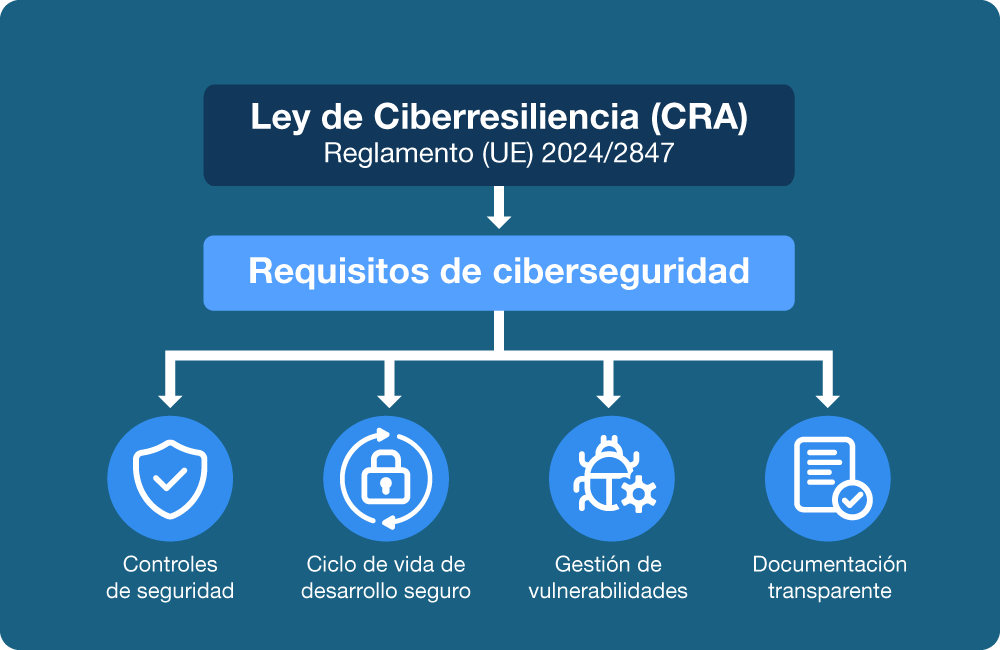
Los requisitos del CRA en detalle
El CRA impone a los fabricantes varios requisitos esenciales de ciberseguridad:
․ Implementar controles de ciberseguridad en todas las fases de diseño, desarrollo, entrega y mantenimiento.
․ Realizar evaluaciones de riesgos de seguridad durante el diseño del producto para aplicar una política de seguridad desde el diseño («secure-by-design»).
․ Establecer un proceso de gestión de vulnerabilidades que cumpla los requisitos del CRA.
․ Proporcionar actualizaciones de seguridad y corregir incidencias tras la entrega del producto para garantizar su seguridad hasta el final de su vida útil.
․ Ofrecer instrucciones y documentación para un uso seguro.
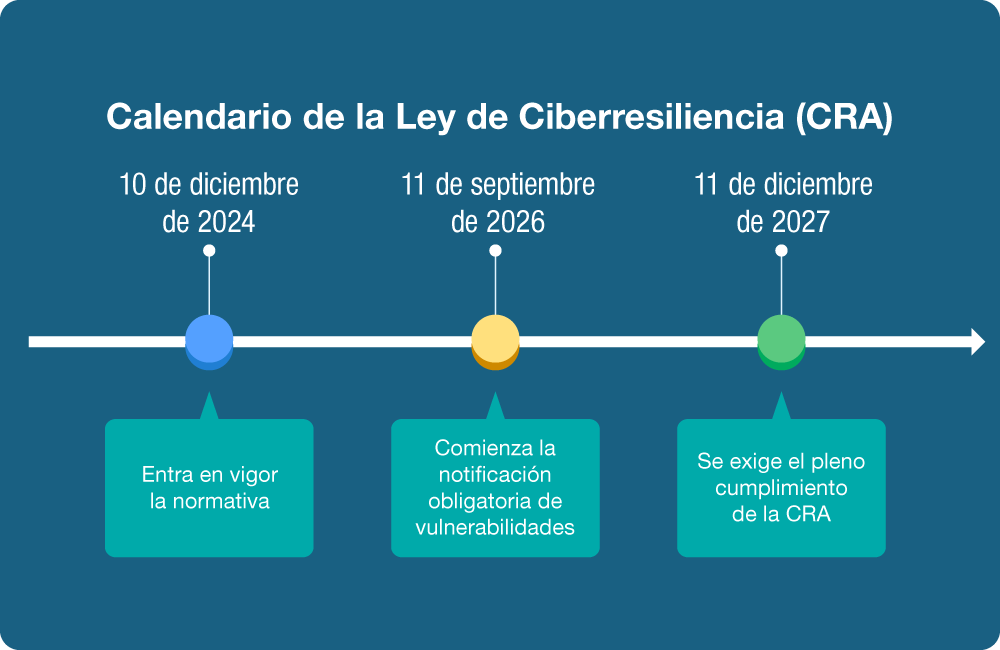
Calendario y plazos de la CRA
El CRA se aplica por fases para dar a los fabricantes tiempo para adaptarse. El reglamento entró en vigor el 10 de diciembre de 2024, dando inicio a un periodo de implantación de varios años. Un plazo intermedio clave es el 11 de septiembre de 2026, fecha a partir de la cual la notificación de vulnerabilidades explotadas activamente e incidentes graves pasa a ser obligatoria*. El 11 de diciembre de 2027 marca la fecha límite para el cumplimiento total: todos los productos afectados (PwDE) introducidos en el mercado de la UE deberán cumplir todos los requisitos del CRA. (Fuente: sitio oficial del CRA)
*Lea nuestra nota de prensa para saber cómo Moxa está preparada para la obligación de notificación del CRA.
Aprovechar nuestra experiencia en OT y las prácticas de seguridad desde el diseño para sentar la base para la CRA
Nuestra sólida base se asienta sobre varios pilares fundamentales diseñados para cumplir los requisitos esenciales de seguridad de la CRA, aprovechando nuestra experiencia actual, incluido el marco de la norma IEC 62443.
Aprovechar las normas internacionales
Sabemos que la mejor forma de lograr el cumplimiento normativo es utilizar marcos internacionales reconocidos. Nuestra estrategia se basa en los requisitos fundamentales del CRA y en las normas europeas armonizadas.
- Alineación con IEC 62443: Nuestro proceso de desarrollo seguro y nuestras especificaciones funcionales están alineados con IEC 62443-4-1 ML3 e IEC 62443-4-2, siguiendo el principio de construir una seguridad avanzada mediante funciones de seguridad adaptadas a cada finalidad.
- Normas armonizadas: colaboramos activamente con organizaciones europeas (CEN/CENELEC/ETSI) para adoptar normas horizontales de ciberresiliencia general y normas verticales para productos específicos.
Adoptar una gestión segura del ciclo de vida
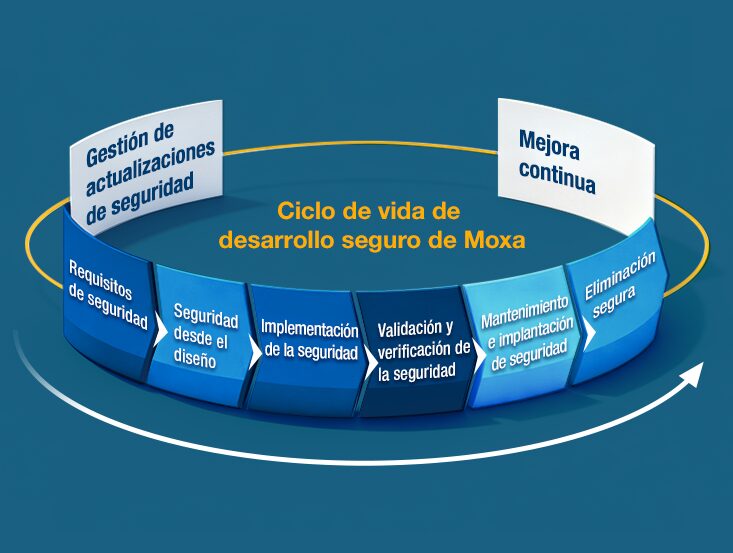
Aplicamos un enfoque independiente del proceso, basado en riesgos, para garantizar la aplicción de «seguro desde el diseño» a lo largo de todo el ciclo de vida del producto.
- Evaluación continua: los productos se someten a evaluaciones documentadas de riesgos de ciberseguridad en las fases de planificación, diseño, producción y mantenimiento.
- Seguridad de la cadena de suministro: ejercemos una diligencia estricta al integrar componentes de terceros y de código abierto para evitar comprometer la seguridad. Para hacer frente a la falta de transparencia de la cadena de suministro de software, seguimos prácticas consolidadas de SBOM y de gobernanza del software.
- Soporte sostenible: aseguramos mecanismos de actualización seguros, proporcionando a los usuarios actualizaciones de seguridad sin demora durante el período de soporte definido.
Gestión reactiva de vulnerabilidades
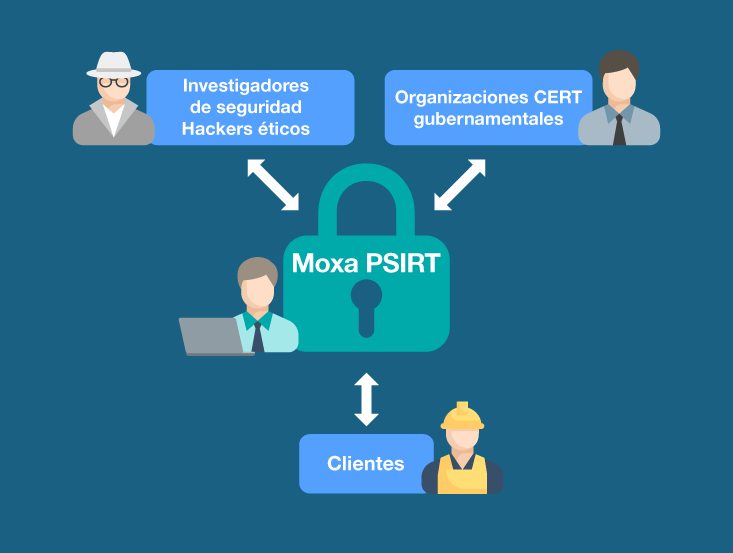
Para cumplir los requisitos de notificación temprana de incidentes de la CRA, contamos con un equipo PSIRT (Product Security Incident Response Team) que se encarga de la condiciones reales a largo plazo de los equipos industriales.
- Marcos globales: operamos conforme a las normas ISO 29147 (divulgación) e ISO 30111 (gestión), los mismos marcos de referencia adoptados por la CRA.
- Respuesta coordinada: utilizamos el FIRST Service Framework para gestionar de forma fiable las vulnerabilidades notificadas y emitir avisos.
- Enfoque a largo plazo: nuestros procesos dan soporte a equipos industriales que se espera que operen de forma segura durante décadas.
Controles de seguridad y documentación
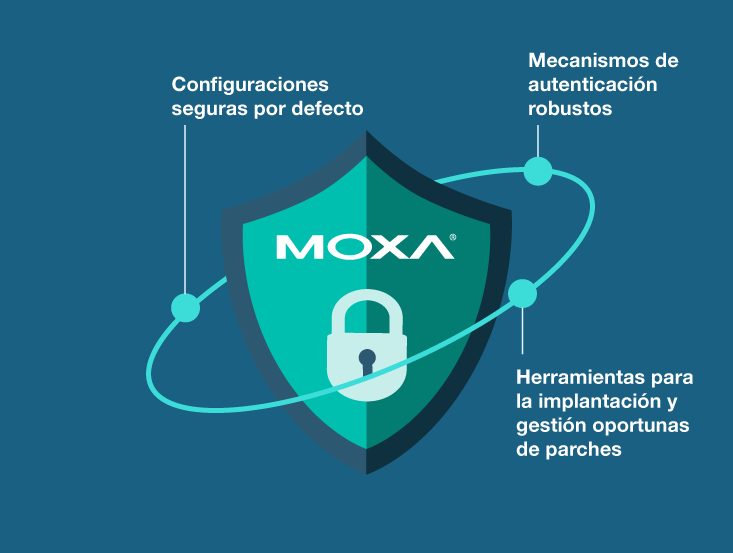
Contamos con evidencias sólidas y auditables de nuestro enfoque en seguridad, y garantizamos de que nuestros productos incluyan características que permitan un funcionamiento seguro por parte de nuestros clientes.
- Transparencia para el usuario: los productos incluyen información clara sobre su uso, fechas de fin de asistencia y puntos de contacto para la notificación de vulnerabilidades.
- Defensa integrada: los dispositivos incorporan mecanismos de autenticación seguros, configuraciones predefinidas seguras y herramientas para la distribución adecuada de parches.
Preguntas frecuentes (selección)
La Cyber Resilience Act (CRA) de la UE es un reglamento de la Unión Europea que establece requisitos obligatorios de ciberseguridad para todos los productos con elementos digitales (tanto hardware como software) que se venden en el mercado de la UE. Su objetivo es garantizar que estos productos mantengan un alto nivel de seguridad durante todo su ciclo de vida exigiendo a los fabricantes:
• integrar la seguridad en todas las fases del ciclo de vida del producto, incluidos el diseño, el desarrollo, la entrega y el mantenimiento;
• aplicar los principios de seguridad desde el diseño y por defecto (secure-by-design y secure-by-default);
• notificar las vulnerabilidades y gestionar los riesgos de ciberseguridad;
• proporcionar actualizaciones y parches tras la entrega;
• facilitar documentación sobre el bastionado (hardening) de la seguridad de los productos.
La CRA se aplica a todos los productos con elementos digitales, incluido el hardware (p. ej., smartphones, dispositivos IoT, routers) y el software (p. ej., sistemas operativos, aplicaciones, librerías de software), siempre que puedan conectarse directa o indirectamente a un dispositivo o red. El ámbito de aplicación excluye algunos productos ya cubiertos por otros reglamentos, como los productos sanitarios y los automóviles, así cómo los programas informáticos de código abierto desarrollados con fines no comerciales. El catálogo de dispositivos de comunicación industrial de Moxa entra en el ámbito de aplicación de la CRA y abarca categorías clave como routers industriales, switches Ethernet, dispositivos conversores serie y software de gestión de redes.
Los fabricantes deben realizar una evaluación de los riesgos de ciberseguridad antes de comercializar un producto, garantizar que el producto cumple los requisitos esenciales de ciberseguridad y proporcionar actualizaciones de seguridad y gestión de vulnerabilidades a lo largo del ciclo de vida del producto. También están obligados a preparar la documentación técnica, realizar una evaluación de la conformidad, colocar el marcado CE y notificar a las autoridades competentes las vulnerabilidades detectadas o los incidentes graves.
Las normas armonizadas del CRA son normas europeas elaboradas por los organismos europeos de normalización (OEN) reconocidos (CEN, CENELEC y ETSI), a petición expresa de la Comisión Europea. Estas normas son fundamentales para aplicar la Cyber Resilience Act (CRA), ya que traducen los requisitos esenciales de ciberseguridad establecidos en el Reglamento en especificaciones técnicas detalladas. Los trabajos de normalización están en curso y se basan en las normas internacionales y europeas existentes. Se prevé que las normas horizontales estén disponibles en agosto de 2026, mientras que las normas horizontales específicas de seguridad se publicarán en octubre de 2027, y las normas verticales, en octubre de 2026. (Fuente: www.cencenelec.eu)
Los fabricantes deben notificar las vulnerabilidades explotadas activamente y los incidentes graves a partir del 11 de septiembre de 2026, y todos los demás requisitos del CRA (incluido el cumplimiento previo a la comercialización) serán aplicables a partir del 11 de diciembre de 2027.
Las empresas pueden ser multadas severamente si no se adhieren a la CRA. Para las infracciones más graves, las sanciones pueden alcanzar los 15 millones de euros o el 2,5 % del volumen de negocios anual total de la empresa en todo el mundo, según cuál sea la cifra más alta. Existen multas más bajas para otras infracciones.
Tanto la CRA como la Directiva NIS2 pretenden mejorar la ciberseguridad en Europa, pero sus enfoques difieren. La NIS2 hace hincapié en la seguridad de las redes y los sistemas de información para infraestructuras críticas y proveedores de servicios esenciales. La CRA se centra en garantizar la seguridad de los propios productos digitales y, para ello, incorpora requisitos de seguridad desde la fase de diseño.
Una lista de materiales de software (SBOM) es como la lista de ingredientes del software, en la que se detallan todos los componentes de software y las liberías utilizadas en un producto. La CRA exige a los fabricantes que creen una SBOM para facilitar la gestión de la vulnerabilidad, pero actualmente no obliga a hacerla pública. La SBOM completa debe ponerse a disposición de los organismos notificados y las autoridades de vigilancia del mercado que lo soliciten, para agilizar la implementación de la normativa.
La obligación de notificación de vulnerabilidades en 24 horas del CRA convierte la gestión de vulnerabilidades, hasta ahora una práctica interna, en una obligación legal que exige rapidez en la detección, la evaluación, la coordinación y la respuesta ante las ciberamenazas. Si un fabricante tiene conocimiento de una vulnerabilidad explotada activamente o de un incidente de seguridad grave que afecte a un producto con elementos digitales, debe notificarlo en un plazo de 24 horas a través de la plataforma única de notificación del CRA.
Las empresas que, como Moxa, aplican estas prácticas pueden cumplir sus obligaciones de seguridad con total fiabilidad:
• Ingeniería de seguridad integrada en todo el ciclo de vida del producto
• Prácticas de divulgación coordinada de vulnerabilidades
• Gestión de incidentes a cargo de un PSIRT dedicado y experimentado
• Supervisión continua de vulnerabilidades
• Gestión sólida de SBOM
• Procedimientos de escalado claros
Trabajar con proveedores que disponen de mecanismos consolidados de SDL, gestión de vulnerabilidades, gestión de SBOM y respuesta a incidentes ayuda a los fabricantes de maquinaria a reducir el riesgo de ciberseguridad y a simplificar sus obligaciones posteriores a la comercialización.
Recursos
¿Cómo podemos ayudarle?
Para consultas sobre los productos y soluciones de Moxa, envíenos un mensaje a través del formulario. Nos pondremos en contacto con usted lo antes posible.